Sanfrancisko, Kalifornija, ASV, 2026. gada 12. novembris, CyberNewswire
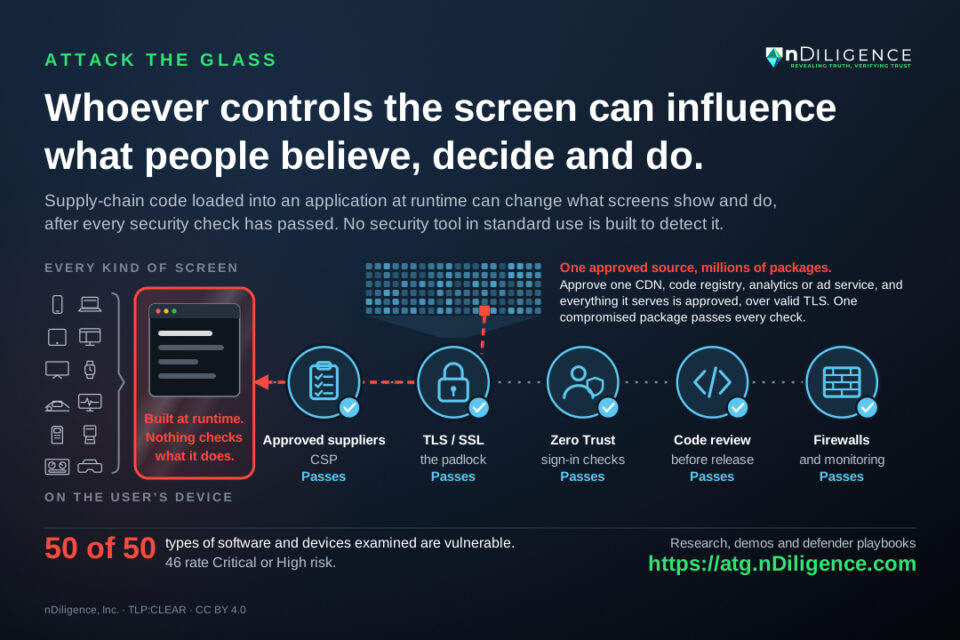
Četrus gadus ilgā kiberdrošības pētījumā konstatēts, ka visi 50 pārbaudītie programmatūras un ierīču veidi ir neaizsargāti, un 46 ir novērtēti kā kritisks vai augsts risks.
nDiligence, Inc. šodien paziņoja par Attack the Glass (ATG) pētījuma izdošanu plašai sabiedrībai. Četrus gadus ilgajā pētījumā tiek pētīta kiberdrošības ievainojamība saistībā ar to, kā lietojumprogrammas izmanto cilvēku pašu ierīces, lai izveidotu ekrānā redzamo, ielādētu datus un palaistu kodu, kamēr lietojumprogramma tiek izmantota. Uzbrucējs, kurš to izmanto, pēc katras drošības pārbaudes var mainīt to, ko cilvēki redz un dara viņu programmatūra. Pētījums ir pieejams bez maksas vietnē https://atg.nDiligence.com.
Liela daļa programmatūras, uz kuru cilvēki paļaujas, sākot no tīmekļa pārlūkprogrammām un mobilajām lietotnēm līdz transportlīdzekļu displejiem, medicīnas ierīcēm un rūpnieciskās vadības ekrāniem, izveido savu lietotāja interfeisu ierīcē, kamēr tā darbojas. Šo procesu sauc par izpildlaika klienta puses renderēšanu. Tā apkopotais kods, dati un datu nesēji nāk no desmitiem vai simtiem piegādātāju: pašas organizācijas sistēmām, tās pārdevējiem un to pārdevējiem.
Uzbrucējs, kurš iegūst kontroli pār jebkuru piegādātāju, iegūst vietu un piekļuvi darbojošās lietojumprogrammas iekšienē. Pierakstīšanās, šifrēšana, Zero Trust, ugunsmūri un koda pārskatīšana darbojas, pirms kods tiek ielādēts ierīcē. Kad kods ir ielādēts, tas ir uzticams, un nekas nepārbauda, ko tas dara. Uzbrucējs var mainīt ekrānā redzamo saturu, tvert, ko persona ieraksta, un rīkoties saskaņā ar šīs personas autoritāti.
2024. gada februārī domēns aiz Polyfill.io — kodu bibliotēkas, ko ielādēja vairāk nekā 100 000 vietņu, tika pārdots uzņēmumam, par kuru ASV Valsts kase vēlāk sankcionēja. Izmainītais kods vairākus mēnešus darbojās apmeklētāju ierīcēs, un neviens automatizēts drošības rīks to neatklāja; pētnieki to atklāja jūnijā. Pamatā esošā ievainojamība nekad netika novērsta.
ATG pētījumi dokumentē, kā viena un tā pati tehnika varētu sniegt dezinformāciju patiesās ziņu un vēlēšanu vietnēs, parādīt komandieriem un infrastruktūras operatoriem nepatiesu attēlu vai slēpt drošības brīdinājumus no atlasītajiem lietotājiem. Tā kā šāda veida draudi radīja bažas par drošību, nDiligence komanda pavadīja vairāk nekā divus gadus, lai pirms publicēšanas privāti informētu valdības.
“Cilvēki uzticas tam, ko viņi redz savām acīm. Mūsdienu pasaulē mēs pastāvīgi skatāmies uz ekrāniem, un mēs esam izauguši tā, lai uzticētos lietojumprogrammām, vietnēm, ierīcēm un uzņēmumiem, pieņemot, ka viņi 100% kontrolē to, kas mums tiek rādīts,” sacīja Roberts Bekets, nDiligence dibinātājs un izpilddirektorskurš vadīja četrus gadus ilgušo ATG ievainojamības izpēti. “ATG parāda, kā uzbrucējs var nolaupīt šo uzticību bez atklāšanas vai attiecināšanas. Komandieris, tīkla operators, vēlētājs vai reportieris var skatīties uz ekrānu, par kuru katra drošības sistēma saka, ka ir droša, un ar to, ko tas rāda, var manipulēt. Ikviens, kurš kontrolē ekrānu, var ietekmēt cilvēku ticību, lēmumus un rīcību, izmantojot izsmalcinātu mērķauditorijas atlasi. Un šobrīd neviens nevar saprast, kad un kur šī kopienai ir jānotiek. ievainojamību, lai mēs varētu aizsargāt programmatūras sistēmu integritāti visās nozarēs, valdībās un kritiskajā infrastruktūrā.
Visās 10 pārbaudītajās kategorijās pētījums klasificē piecus efektus, ko uzbrucējs var sasniegt: maldināt, sagraut, degradēt, noliegt un iznīcināt. Visus materiālus var bez maksas koplietot saskaņā ar luksoforu protokolu (TLP) CLEAR, tostarp sešpadsmit nodaļu informatīvo dokumentu, divdesmit tiešsaistes demonstrācijas un sanācijas rokasgrāmatas.
“ATG tika atklāts mūsu pētījumu laikā par digitālās piegādes ķēdes draudiem,” teica Bekets. “Mūsu komanda ir pavadījusi vairāk nekā 15 gadus, strādājot tiešsaistes draudu izlūkošanas un ietekmes apkarošanas operācijās, tāpēc mēs sapratām, kā var izmantot ATG ievainojamību. Kopš 2024. gada esam sadarbojušies ar pētniekiem, pārdevējiem un valdībām, lai atrastu veidus, kā novērst šo plaisu. Ikvienam, kurš veido, izmanto vai aizstāv sistēmas, kuras cilvēkiem ir nepieciešams izprast, lai pieņemtu kritiskus lēmumus.”
Par nDligence
nDiligence, Inc. ir piegādes ķēdes izlūkošanas uzņēmums, kas veido uzticamus pakalpojumu sniedzēju tīklus un pastāvīgi uzrauga zem tiem esošās piegādes ķēdes. Tās dibinātājiem ir gadu desmitiem ilga pieredze interneta piegādes ķēdēs un valsts drošības un izlūkošanas sistēmās. ATG pētījums tika pašfinansēts. Uzziniet vairāk vietnē https://www.ndiligence.com/.
Sazināties
Galvenais produktu direktors
Anna Patersone
nDiligence, Inc.
(aizsargāts ar e-pastu)
