Drošības komandas ir pavadījušas gadus, uzlabojot redzamību. Mākoņu krājumi ir bagātāki, ievainojamības skeneri darbojas nepārtraukti, ārējie uzbrukuma virsmas rīki atrod aizmirstos īpašumus, un identitātes sistēmas var parādīt atļaujas ļoti detalizēti. Tomēr daudzas organizācijas joprojām cīnās, lai atbildētu uz vienkāršāku jautājumu: kas vispirms ir jālabo?
Problēma arvien vairāk ir laiks. Uzbrucēji var skenēt, korelēt un pārbaudīt atklātās sistēmas ātrāk, nekā manuāla šķirošana var pārvērst atklājumus par atlīdzināšanu. Tādējādi iedarbības pārvaldība pāriet no krājumu problēmas uz sacensībām starp uzbrucēju atklāšanu un aizstāvja lēmumu pieņemšanu.
Redzamība vairs nav sašaurinājums
Mūsdienīgs uzņēmums var radīt simtiem tūkstošu drošības atklājumu. Vairāk atklāšanas automātiski nesamazina risku, jo organizācijai joprojām ir ierobežots inženierijas laiks un maiņas logi. Par vājo vietu kļūst prioritāšu noteikšana.
2026. gada iedarbības pārvaldības apsekojums izceļ darbības spiedienu, ko rada mākoņu izplešanās, nepareizas konfigurācijas, ēnu IT, trešo pušu risks un identitātes izraisīti draudi. Šīs kategorijas neiederas tradicionālajā ievainojamību rindā. Tie prasa komandām saprast, kā apvienojas vairāki vāji apstākļi.
Tāpēc ar smaguma pakāpi vien nepietiek. Kritiska ievainojamība izolētā testēšanas sistēmā var būt mazāk steidzama nekā vidēja smaguma problēma interneta identitātes pakalpojumā ar pierādījumiem par aktīvu izmantošanu. Ekspozīcija ir kontekstuāla.
Ekspozīcija ir attiecības, nevis ievainojamība
Ievainojamība kļūst bīstama, ja uzbrucējs to var izmantot, un rezultāts ir vērtīgs. Tas pats attiecas uz nopludinātiem akreditācijas datiem, nepareizu mākoņa konfigurāciju, atklātām administratora saskarnēm vai pārāk priviliģētām identitātēm. Katrs no tiem atspoguļo attiecības starp vājumu, sasniedzamību un ietekmi.
Ekspozīcijas pārvaldībai ir jāmodelē šīs attiecības. Kādi līdzekļi ir pieejami no interneta? Kuras identitātes tām var piekļūt? Kuras vadības ierīces atrodas ceļā? Kādas biznesa sistēmas kļūst pieejamas pēc kompromisa? Šie jautājumi pārvērš vienotu sarakstu uzbrukuma diagrammā.
Šī atšķirība attiecas arī uz negodīgu AI aģentu darbību. Autonomās sistēmas var izveidot jaunus ceļus, izmantojot rīkus, identitātes un ārējos pakalpojumus, ātrāk nekā tiek atjaunināti tradicionālie līdzekļu krājumi. Ekspozīcija arvien vairāk ietver mašīnas autoritāti, ne tikai programmatūras vājumu.
AI saspiež atbildes logu
AI atbalstīta izlūkošana un ekspluatācijas izstrāde samazina laiku, ko aizstāvji var pieņemt pēc tam, kad kļūst zināms vājums. Tradicionālā iknedēļas skenēšanas, ikmēneša pārskatīšanas un ieplānoto ielāpu logu secība kļūst mazāk ērta, ja uzbrukuma automatizācija var ātri pārbaudīt mērķus.
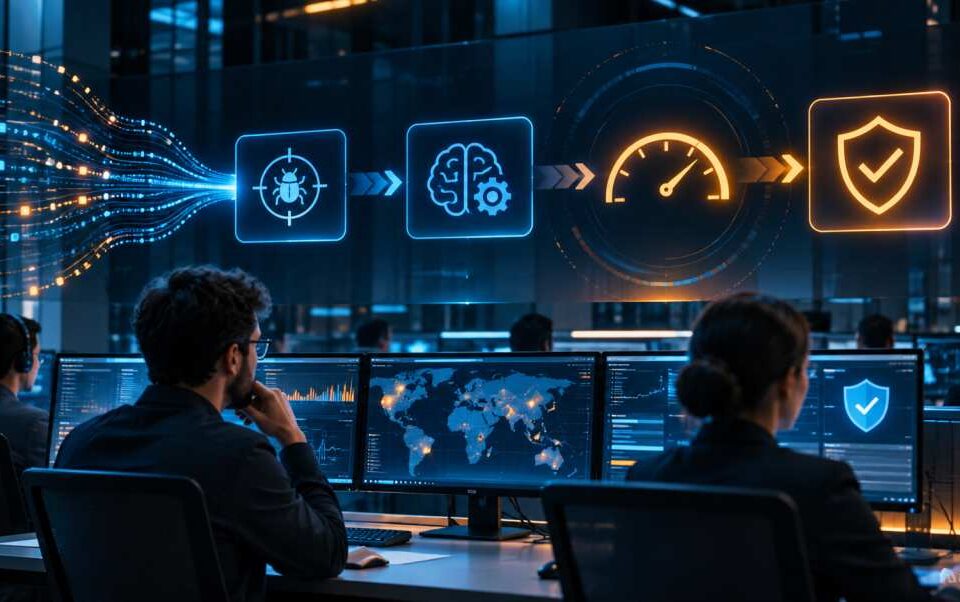
Ekspozīcijas pārvaldība reaģē, samazinot pieņemšanas laiku. Platformai ir pietiekami cieši jāapvieno līdzekļu konteksts, izmantojamība, draudu izlūkošana, identitāte un kontrole, lai komandas varētu identificēt nelielo skaitu konstatējumu, kuriem nepieciešama tūlītēja rīcība.
Tas nenozīmē, ka katra ievainojamība kļūst par ārkārtas situāciju. Ir otrādi. Ātrāki uzbrucēji padara precīzu prioritāšu noteikšanu svarīgāku, jo drošības komandas nevar atļauties katru brīdinājumu uzskatīt par steidzamu.
Prioritātes noteikšanai jāmēra sasniedzamās sekas
Riska vērtēšana ir noderīga, taču nobriedušai prioritāšu noteikšanai ir jābūt izskaidrojamai darbības izteiksmē. Vai īpašums ir sasniedzams? Vai ekspluatācija ir praktiska? Vai ietekmētais pakalpojums ir biznesam kritisks? Vai uzbrucējs iegūst akreditācijas datus, koda izpildi vai ceļu uz citu sistēmu?
Ekspozīcijas pārvaldība kļūst visvērtīgākā, ja tā automātiski atbild uz šiem jautājumiem un parāda pierādījumus. Augsts rezultāts bez paskaidrojuma vienkārši pārvieto analītiķa darbu no vienas rindas uz citu.
Komandām arī jāizmēra sprādziena rādiuss pēc ekspluatācijas. Neaizsargāts serveris bez sensitīvām atkarībām var tikt ātri ierobežots, savukārt mazāk nopietna problēma, kas saistīta ar darba slodzi, kurā ir spēcīgi mākoņa akreditācijas dati, var radīt daudz lielāku ceļu.
Atveseļošanai ir nepieciešama alternatīva ielāpu vai gaidīšanu
Ielāpīšana ir svarīga, taču ne vienmēr tas ir ātrākais veids, kā samazināt risku. Ražošanas sistēmām var būt nepieciešama testēšana, pārdevēji var nebūt izlaiduši labojumus vai darbības ierobežojumi var aizkavēt izvietošanu. Iedarbības pārvaldībai būtu jāidentificē kompensējošie kontroles līdzekļi, kas var slēgt ceļu, pirms tiek novērsts pamatā esošais trūkums.
Tas varētu nozīmēt tīkla piekļuves ierobežošanu, funkcijas atspējošanu, akreditācijas datu atsaukšanu, identitātes politikas maiņu vai pagaidu kontroles izvietošanu ievainojamā pakalpojuma priekšā. Mērķis ir samazināt izmantojamo sasniedzamību, nevis vienkārši uzlabot ielāpu statistiku.
Tas rada labāku brieduma mērauklu: laiks līdz riska samazināšanai. Komanda, kas stundas laikā droši bloķē uzbrukuma ceļu un izlabo divas dienas vēlāk, var būt izturīgāka nekā tā, kas gaida perfektu pastāvīgu labojumu.
Uzbrukuma virsma turpinās pieaugt, paplašinās mākoņpakalpojumi, AI aģenti, identitātes un ārējās atkarības. Drošības komandas nevar uzvarēt, atklājot vairāk atradumu nekā uzbrucēji. Viņi uzvar, saprotot, kuri ekspozīcijas var ietekmēt, un pēc tam samazina šos ceļus, pirms pretinieki var tos izmantot.
Ekspozīcijas logiem ir nepieciešamas skaidras īpašumtiesības
Ātrums ir atkarīgs arī no īpašumtiesībām. Drošības komanda var identificēt bīstamu ekspozīciju dažu minūšu laikā un joprojām gaidīt dienas, jo neviens nezina, kurai inženieru komandai pieder īpašums vai kas var atļaut dīkstāvi. Tāpēc iedarbības programmās īpašumtiesību metadati būtu jāuzskata par drošības modeļa daļu, nevis administratīvu lauku.
Noderīgā darbplūsma identificē tehnisko īpašnieku, uzņēmuma īpašnieku, pieejamās kompensācijas vadīklas un eskalācijas ceļu, vienlaikus identificējot arī iedarbību. Tas saīsina plaisu starp pierādījumiem un rīcību. Tas arī padara redzamas atkārtotas problēmas: ja viena komanda atkārtoti uzkrāj vienu un to pašu ekspozīcijas klasi, problēma var būt arhitektoniska, nevis atsevišķu biļešu sērija.
Ekspozīcijas programmām vajadzētu arī izsekot, cik bieži pēc atlīdzināšanas atkal parādās tas pats ceļš. Atkārtoti atklājumi var norādīt, ka organizācija novērš simptomus, vienlaikus atstājot nemainīgu kopīgu identitāti, arhitektūras modeli, izvietošanas veidni vai īpašumtiesību trūkumu. Atkārtošanās mērīšana pārvērš iedarbības pārvaldību par inženierijas atgriezeniskās saites cilpu, palīdzot komandām novērst riska klases, nevis atkārtoti slēgt atsevišķas biļetes.
