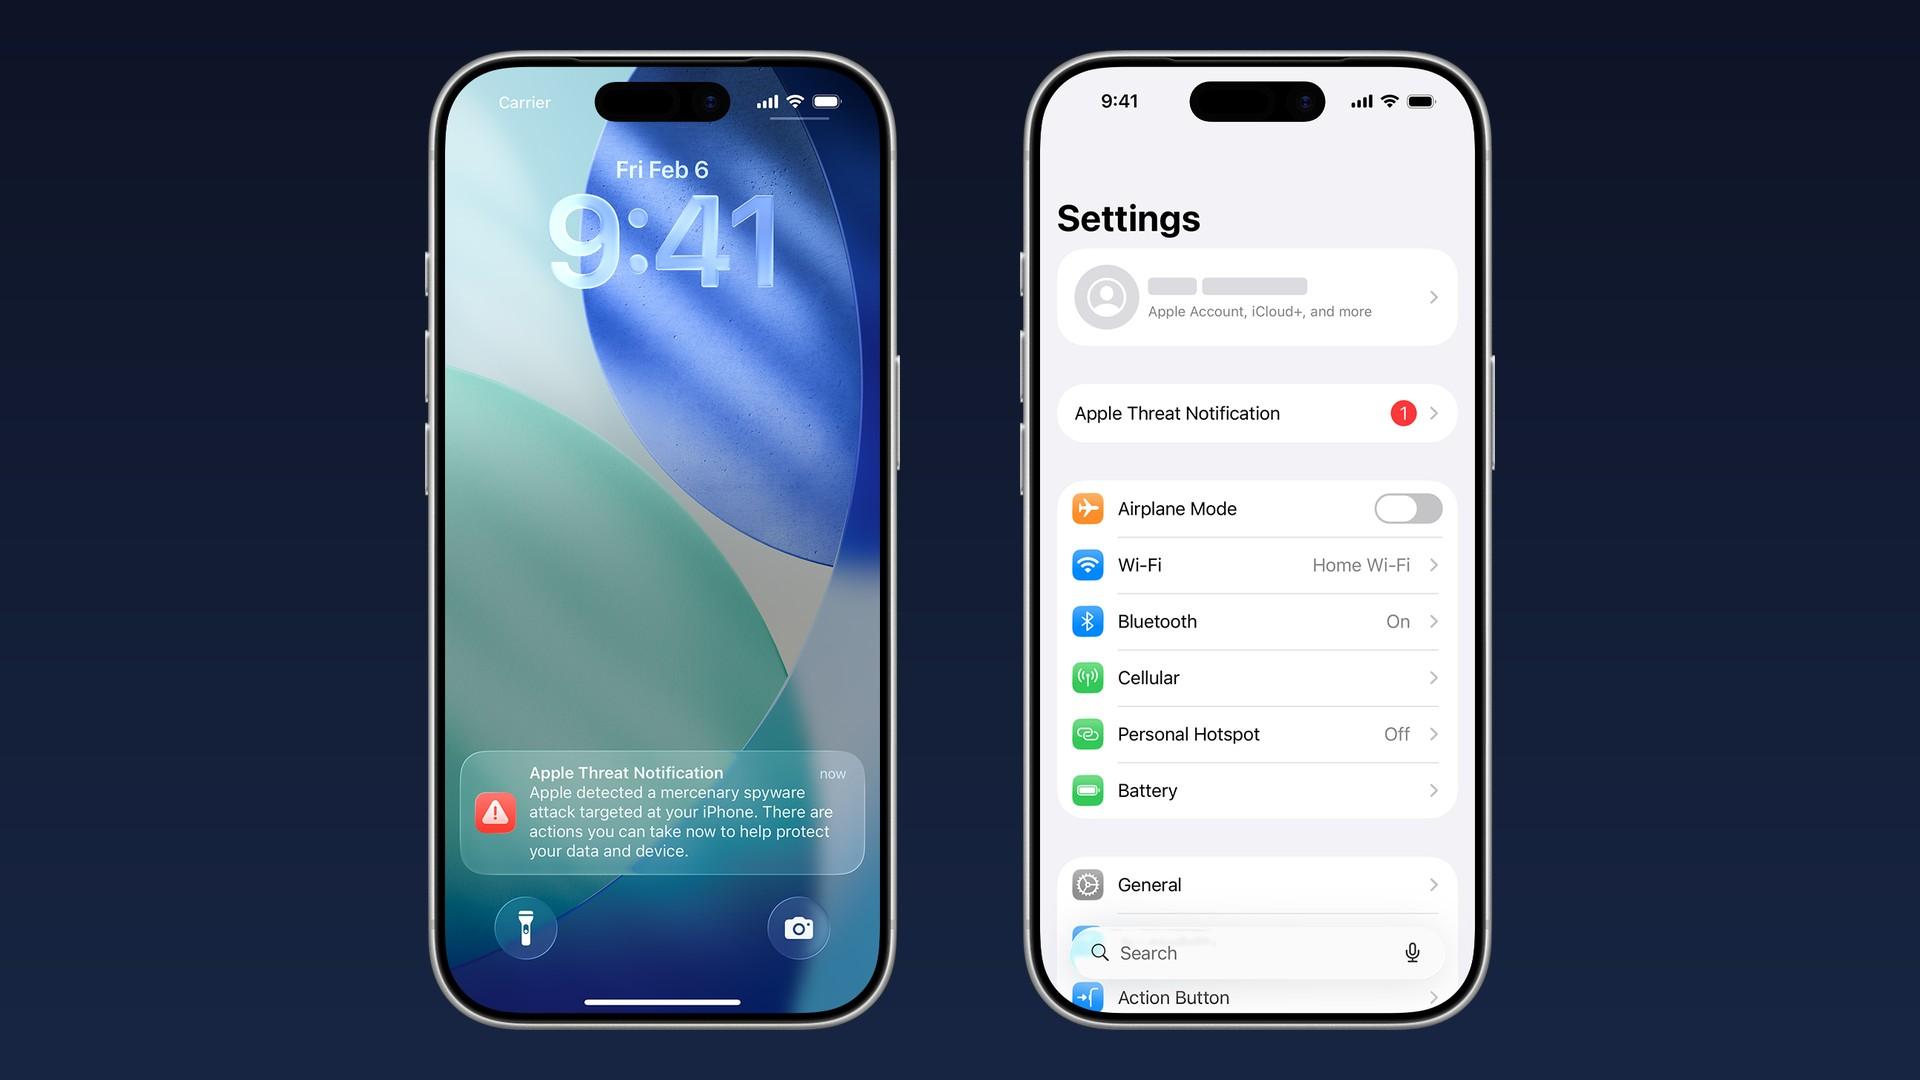
Apple atkal ir rīkojies, saskaroties ar to, ko tā uzskata par nopietnu risku nelielai lietotāju grupai. Uzņēmums ir nosūtījis paziņojumus cilvēkiem 99 valstis lai brīdinātu viņus, ka viņu iPhone, iespējams, ir mērķējis algotņu spiegprogrammatūra. Ziņojums, kas tiek parādīts bloķēšanas ekrānā un tālruņa iestatījumos, neapstiprina infekciju, taču tas aktivizē visus trauksmes signālus īpaši atklātos profilos.
Brīdinājumam ir tūlītēja atbalss Vācijā. Federālais informācijas drošības birojs, kas pazīstams kā BSI, ir lūdzis adresātus rīkoties tā, it kā viņu datori varētu tikt apdraudēti. Tie, kurus ietekmē paziņojumi, ietver Bundestāga locekļi, federālās valdības darbinieki un žurnālistigrupa, kas parasti ir šāda veida operāciju krustpunktā. Lielākajai daļai iedzīvotāju ziņojumam nevajadzētu radīt bažas, lai gan tas mums atgādina, cik svarīgi ir atjaunināt savu mobilo tālruni.
Vācija aktivizē protokolu augsta līmeņa trauksmes gadījumā
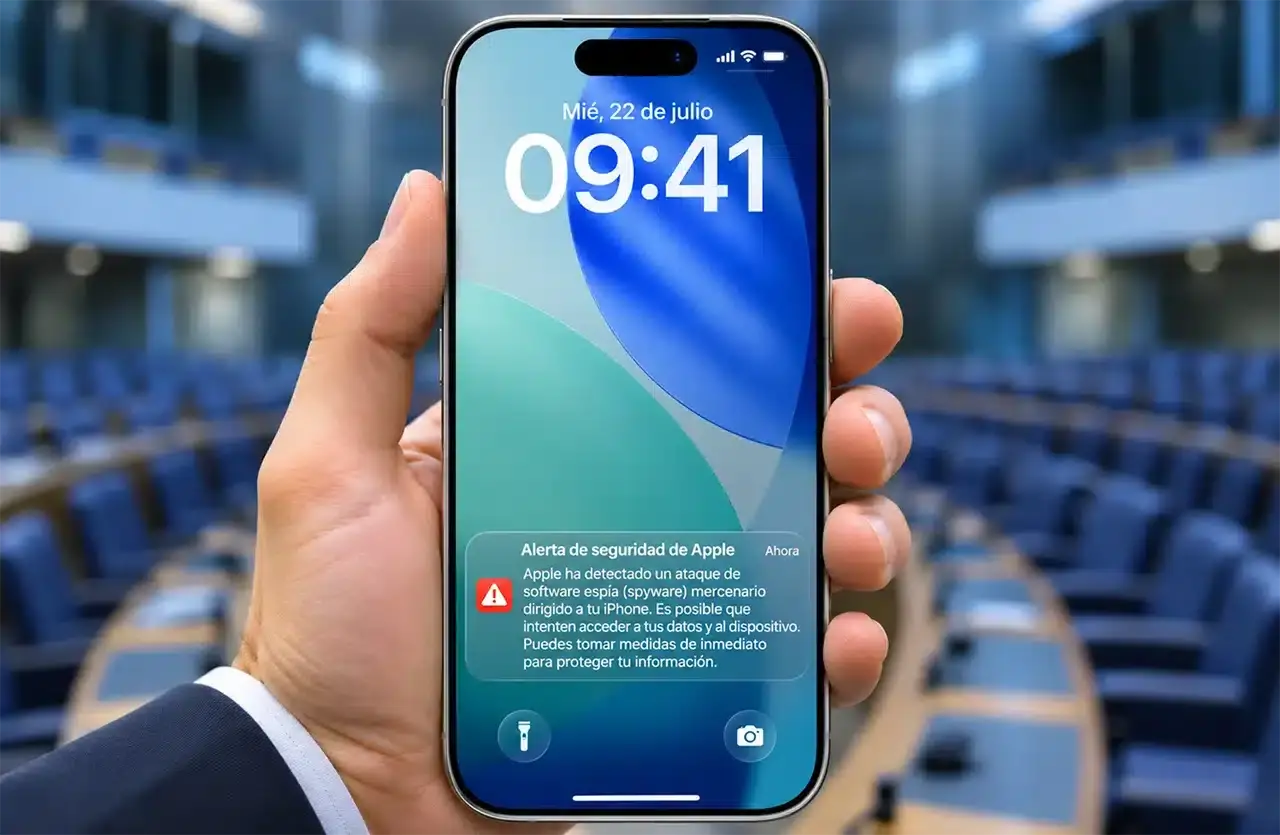
Paziņojumi sāka nākt tālāk 29. oktobris un nākamajā dienā BSI sazinājās ar skartajām personām, lai izskaidrotu, kā rīkoties. Digitalizācijas ministrs Karstens Vildbergers apstiprināja, ka paziņojumi ir nosūtīti parlamenta deputātiem un, iespējams, ir atklātas dažas ierīces. Vācijas aģentūra nav aplēsusi, cik valsts amatpersonu ir saņēmušas paziņojumu, kā arī nav norādījusi konkrētu atbildīgo personu.
Izpildvaras pārstāvis Stefans Korneliuss apliecināja, ka Berlīne šo lietu risina ar visu nopietnībulai gan viņš izvairījās precizēt, vai kanclers Frīdrihs Mercs saņēmis brīdinājumu. Tāpat ziņots, ka varētu tikt skarti delegācijas locekļi, kas kancleri pavadīja braucienos uz Āziju, ministriju darbinieki un komunikāciju profesionāļi. Izmeklēšana joprojām ir atklāta, un pagaidām nav publiska attiecinājuma.
Viens no punktiem, kas rada vislielāko neskaidrību, ir tas, ka Apple brīdinājums nav līdzvērtīgs pierādījumam, ka uzbrukums ir izdevies. BSI to ir atzinusi Jūs nezināt, vai notikusi reāla ielaušanās vai tikai mēģinājumssavukārt uzņēmums neprecizē, kas varētu būt aiz tā, un neapstiprina, vai ierīce ir apdraudēta. Šis nenoteiktības trūkums neliedz veikt piesardzības pasākumus, jo īpaši, ja mērķa profils ir jutīgs.
Ko spiegprogrammatūra var darīt iPhone tālrunī
Kad algotņu spiegu programmai izdodas iekļūt tālrunī, datu klāsts, kam tā var piekļūt, ir plašs. Saskaņā ar Vācijas iestāžu sniegto informāciju šāda veida instrumenti var lasīt ziņojumus, pat no šifrētām lietotnēmpārbaudiet zvanus, kontaktus, kalendāru un atrašanās vietu, kā arī aktivizējiet mikrofonu vai kameru. Mēs nerunājam par nelielu neveiksmi, bet gan par dziļu piekļuvi cilvēka digitālajai dzīvei.
Parastais ievades veids ir tā sauktais nulles klikšķa uzbrukums. Šādos gadījumos cietušajam nav jānoklikšķina uz saites vai jāatver fails: pietiek, lai uzbrucēji izmanto ievainojamību. Šajā vilnī tika norādīts, ka Būtu pieticis zināt tālruņa numuru no mērķa. Tāpēc tas, ka iPhone darbojas normāli, neko neizslēdz; daudzi no šiem ielaušanās gadījumiem paliek nepamanīti.
Apple izolācijas režīms palīdz samazināt uzbrukuma virsmu, taču tas nav brīnumlīdzeklis. Šī funkcija bloķē daudzus ziņojumu pielikumus, saišu priekšskatījumus un FaceTime zvanus no svešiniekiem. Tas apgrūtina jaunus mēģinājumus, lai gan tas nenovērš jau esošo infekcijuun tas var būt ierobežojošs tiem, kam nepieciešams normāli izmantot savu mobilo tālruni. Lai iegūtu sīkāku informāciju, varat skatīt, kā iPhone tālrunī izmantot izolācijas režīmu.
Vācijas aģentūras ieteiktie pasākumi
BSI ir nākusi klajā ar virkni ieteikumu, kas ir neparasti detalizēti. Vispirms ir jāatjaunina iOS pēc iespējas ātrāk, ja vien ierīce netiks pakļauta kriminālistikas analīzei, un tādā gadījumā ieteicams sistēmu iepriekš nemainīt. Viņš arī konsultē mainiet atbloķēšanas kodu, Apple konta un e-pasta parolesun visos iespējamajos kontos aktivizējiet divu faktoru autentifikāciju.
Ja risks tiek uzskatīts par augstu, aģentūra iet tālāk un ierosina radikālus pasākumus: apsveriet iespēju izmantot jaunu tālruni, atjaunojiet kontus, kas tika izmantoti iepriekšējā, un mainiet tālruņa numuru. Turklāt tā iesaka atjaunot Signal un WhatsApp PIN, pārskatīt saistītās ierīces un noņemiet jebkādu piekļuvi, kas nav atpazīta. Tie ir neērti soļi, taču paredzēti profiliem, kurus var selektīvi uzraudzīt.
Ārpus Vācijas Apple bieži atsaucas uz organizācijas Access Now palīdzības līniju, kas ir pieejama 24 stundas diennaktī cilvēkiem, kuri var būt apdraudēti. Pārējiem lietotājiem vadlīnijas paliek tādas pašas kā vienmēr: atjaunināta programmatūra, drošs piekļuves kods, divfaktoru un piekļuves kodi kad pakalpojums tos atļauj. BSI ir arī nodrošinājis kanālu Vācijas saņēmējiem, lai ziņotu par savu gadījumu, un var aprēķināt faktisko apjomu.
Kā atšķirt īstu reklāmu no imitācijas
Kibernoziedznieki ātri kopē šāda veida ziņojumus, lai iegūtu datus. Autentisks Apple paziņojums tiek parādīts vairākās vietās vienlaikus: bloķēšanas ekrānā, iestatījumos, e-pastā un kā paziņojums, kad pierakstāties savā kontā. Uzņēmums uzstāj, ka likumīgs paziņojums nekad neprasa noklikšķināt uz saites, atvērt failus, instalēt profilus ne arī kopīgot paroles vai verifikācijas kodus.
Ja rodas šaubas, drošākais veids ir doties uz vietni account.apple.com un pārbaudīt, vai augšpusē nav redzams brīdinājums. Apple šos brīdinājumus raksturo kā ļoti uzticamus, taču atzīst, ka tie nesniedz absolūtu noteiktību. Brīdinājuma saņemšana neidentificē uzbrucēju arī tas pats par sevi nepierāda, ka tālrunis ir inficēts; Tas galvenokārt kalpo tam, lai persona pārskatītu savu situāciju un veiktu ārkārtējus piesardzības pasākumus.
Žurnālisti un sabiedriskie darbinieki, atkārtots mērķis
Starp tiem, kas ir publiskojuši paziņojumu, ir žurnālisti, kuri jau bijuši spiegprogrammatūras mērķi. Kāds reportieris, kas atrodas Tirkijā, ir apliecinājis, ka tas bija gadā saņemtais trešais brīdinājumssavukārt Beirūtā dzīvojošs pētnieciskais žurnālists un dokumentālo filmu veidotājs sacīja, ka viņam jau uzbruka ar Pegasus 2017. un 2021. gadā. Šajā gadījumā paziņojumā tika runāts par jaunu mēģinājumu pret viņa ierīci, bet uzbrukums nav attiecināts uz konkrētu atbildīgo personu.
Apple kopš 2021. gada vairākas reizes gadā ir nosūtījis šāda veida paziņojumus un apgalvo, ka ir brīdinājis lietotājus no vairāk nekā 150 valstis. Uzņēmums apgalvo, ka šie uzbrukumi maksā miljoniem dolāru, prasa ļoti sarežģītu izvietošanu un ir vērsti pret dažiem cilvēkiem, pamatojoties uz viņu stāvokli, darbību vai redzamību. Jaunā partija tika prezentēta kā atšķirīga no augustā nosūtītās un saistīta ar nesenajiem uzbrukumiem.
Notikušais atstāj skaidras vairākas idejas: brīdinājums nav līdzvērtīgs apstiprinātai infekcijai, taču tas prasa pārbaudīt tālruni un kontus; Izolācijas režīms samazina riskus, lai gan tas nenovērš visus; un lielākajai daļai labākā aizsardzība ir atjaunināt iOS, izmantot spēcīgas paroles un uzmanīties no ziņojumiem, kuros tiek prasītas saites vai kodi. Selektīvas spiegošanas kontekstā novēršana un pārbaude, izmantojot oficiālus kanālus Tie ir noderīgāki nekā izgulsnētā reakcija.
