AI maina kiberuzbrukumu ātrumu. Paņēmieni, kas kādreiz prasīja stundas vai dienas, tagad var attīstīties dažu minūšu laikā, liekot drošības komandām identificēt draudus, pirms uzbrucēji nodara nopietnus bojājumus. ASV uzņēmumi katru gadu zaudē aptuveni 30 miljardus dolāru drošības pārkāpumu dēļ, kas saistīti ar redzamības un drošības kontroles nepilnībām.
Tā ir problēma, ko Telavivā bāzētais kiberdrošības uzņēmums Mave risina ar jaunu finansējumu. Šodien uzņēmums paziņoja, ka ir piesaistījis 34 miljonus ASV dolāru, lai izveidotu AI aģentus, kas palīdz uzņēmumiem izmeklēt un apturēt kiberuzbrukumus, pirms tie saasinās.
Tā vietā, lai piespiestu uzņēmumus nomainīt esošās drošības sistēmas, Mave savieno to sadrumstalotos drošības rīkus vienā AI vadītā aizsardzības sistēmā. Platforma dažu minūšu laikā izmeklē drošības brīdinājumus, filtrē viltus pozitīvus rezultātus, identificē aktīvos draudus un veic apstiprinātas atbildes darbības saskaņā ar drošības komandu noteiktajiem noteikumiem.
Finansējums ietver 28 miljonu ASV dolāru A sērijas kārtu, ko vadīja Red Dot Capital Partners un kurā piedalās Lumir Growth Partners, un iepriekš piesaistīto 6 miljonu ASV dolāru sākuma kārtu, ko atbalstīja Dell Technologies Capital un Emerge Ventures.
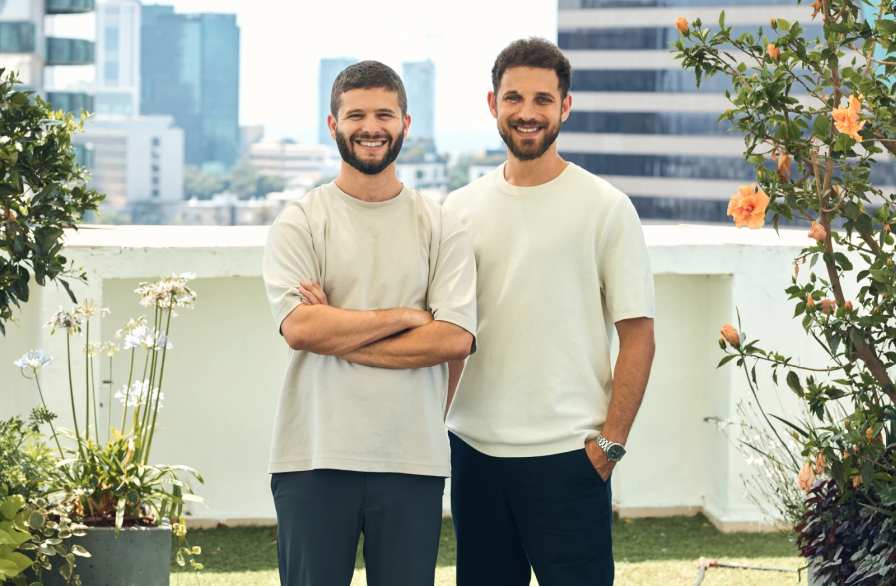
Mave, kuru 2025. gadā dibināja Orens un Gajs Ešels, abi Izraēlas Unit 8200 izlūkošanas nodaļas veterāni, Mave sader, ka nākamās būtiskās izmaiņas kiberdrošībā nenotiks, vācot vairāk drošības datu, bet gan no AI aģentu izmantošanas, lai saprastu, kāda informācija uzņēmumiem jau ir.
Orens iepriekš vadīja tirgus operācijas Wing Security. Ešels bija Alterya pirmais darbinieks un vēlāk viceprezidents pētniecības un attīstības jomā, un Chainalysis iegādājās Alterya.
“Mave ir izstrādāta, lai samazinātu risku, nodrošinot drošības komandām AI, kas var sekot līdzi uzbrucējiem, parādīt savu darbu un zināt, kad ir nepieciešams cilvēka lēmums.” saka Raziels Orens, Mave līdzdibinātājs un izpilddirektors.
Uzņēmuma drošības komandas parasti paļaujas uz desmitiem atvienotu rīku, lai uzraudzītu tīklus, izsekotu aizdomīgas darbības un izmeklētu iespējamos pārkāpumus. Katra sistēma nodrošina daļu no attēla, ļaujot analītiķiem apkopot pierādījumus vairākās platformās, pirms izlemt, vai brīdinājums ir patiess drauds.
Šis process var ilgt stundas. Uzbrucēji, kas izmanto AI atbalstītas metodes, var pārvietoties pa sistēmām dažu minūšu laikā.
Mave vēlas novērst šo plaisu.
Tā vietā, lai piespiestu uzņēmumus pārvietot savus drošības datus uz citu centralizētu platformu, Mave izveido tiešu savienojumu ar saviem esošajiem rīkiem. Tās AI aģenti veic vaicājumus šajās sistēmās, apkopo informāciju par aizdomīgām darbībām un rekonstruē notikušo uzņēmuma infrastruktūrā.
Starta uzņēmums apgalvo, ka tā platforma var izmeklēt 100% drošības brīdinājumu dažu minūšu laikā, filtrēt viltus pozitīvus rezultātus, identificēt aktīvās uzbrukuma kampaņas un izpildīt apstiprinātas atbildes darbības. Drošības komandas saglabā kontroli pār to, kuras darbības aģenti var veikt.
Šī pieeja izaicina tradicionālo drošības informācijas un notikumu pārvaldības (SIEM) modeli, kas lielā mērā ir atkarīgs no drošības žurnālu apkopošanas un analīzes centrālā vietā.
Mave apgalvo, ka žurnāli vien nevar sniegt pilnīgu priekšstatu par jaunattīstības uzbrukumu. Kritiskā informācija par lietotāju identitātēm, sistēmas konfigurācijām, lietojumprogrammu īpašumtiesībām un pašreizējiem infrastruktūras apstākļiem bieži atrodas ārpus šīm datu bāzēm.
AI aģenti pāriet no draudu noteikšanas uz uzbrukumu apturēšanu
Mave platforma apvieno specializētas darbplūsmas, mazākus AI modeļus un lielus valodu modeļus, lai izmeklētu incidentus esošajās drošības sistēmās. Katrs vaicājums, lēmums un darbība tiek reģistrēta, sniedzot analītiķiem iespēju pārskatīt, kā sistēma nonāca pie secinājumiem.
Uzņēmums saka, ka tā aģenti jau ir palīdzējuši klientiem ierobežot tiešos uzbrukumus, izolējot apdraudētas sistēmas, atspējojot nozagtos akreditācijas datus un bloķējot ļaunprātīgas darbības.
“Drošības komandas joprojām izmeklē draudus pa vienam rīkam, manuāli apkopojot pierādījumus, pirms tie var pieņemt spriedumu. Uzbrucēji negaida. Katrs pagrieziens palielina kavēšanos, un katra kavēšanās rada risku,” sacīja Raziels Orens, Mave līdzdibinātājs un izpilddirektors.
Uzņēmums ziņo, ka Fortune 50 uzņēmumi un globālie pārvaldītie drošības pakalpojumu sniedzēji (MSSP) izmanto tā tehnoloģiju. Tās klientu vidū ir organizācijas tādās stingri regulētās nozarēs kā finanses un veselības aprūpe.
Mave saka, ka tā ikgadējie regulārie ieņēmumi pēdējā gada laikā ir pieauguši par vairāk nekā 400%, un daži uzņēmumu līgumi sasniedz septiņus ciparus. Uzņēmums nav atklājis savus kopējos ieņēmumus, klientu skaitu vai vērtējumu.
Mave pašlaik nodarbina 20 cilvēkus un plāno vairāk nekā divas reizes palielināt savu darbaspēku pēc finansējuma kārtas. Jaunais kapitāls atbalstīs AI pētniecību, produktu izstrādi, starptautisku paplašināšanos un pieņemšanu darbā.
Tās platforma tagad ir vispārēji pieejama.
Lielāks jautājums ir par to, vai uzņēmumi uzticēs AI aģentiem aktīvāku lomu kiberdrošībā. Automātiskā izmeklēšana varētu ievērojami samazināt drošības komandu darba slodzi, taču atļauja programmatūrai atspējot kontus vai izolēt sistēmas rada savus riskus.
Veiciet derības, ka cilvēku pārraudzība, caurspīdīga lēmumu pieņemšana un skaidri noteiktas atļaujas var padarīt šo kompromisu vērtīgu.
Tā kā uzbrucēji arvien vairāk izmanto AI, lai paātrinātu kiberuzbrukumus, sacensība pāriet no vienkāršas aizdomīgu darbību noteikšanas uz draudu apturēšanu, pirms tie kļūst par pārkāpumiem.
