Toransa, ASV, 2026. gada 11. novembris, CyberNewswire
Criminal IP, ar mākslīgo intelektu balstīta draudu izlūkošanas un uzbrukuma virsmas pārvaldības platforma, ko izstrādājusi AI SPERA, ir izlaidusi Criminal IP TI Feed lietotni Splunk. Programma, kas pieejama, izmantojot Splunkbase, automātiski korelē kriminālo IP draudu izlūkošanu ar ugunsmūra trafika žurnāliem, kas savākti Splunk.
Integrācija ļauj drošības komandām noteikt, vai organizācijas līdzekļi ir sazinājušies ar ļaunprātīgām IP adresēm un vai sesijas ir veiksmīgi izveidotas. Tas arī paplašina Criminal IP esošo Splunk ekosistēmu, ne tikai veicot atsevišķu IP meklēšanu un krāpšanas atklāšanu, palīdzot SOC komandām noteikt augstas prioritātes draudus esošajās Splunk darbplūsmās.
Draudi izlūkošanas savienošana ar tīkla darbību
Drošības komandas bieži saņem lielu skaitu IP reputācijas brīdinājumu bez pietiekama konteksta, lai noteiktu, vai savienojums tika mēģināts, bloķēts, neatbildēts vai veiksmīgi izveidots. Tas var apgrūtināt ikdienas skenēšanas nošķiršanu no saziņas, kurām nepieciešama tūlītēja izmeklēšana.
Criminal IP TI Feed lietotne risina šo izaicinājumu, korelējot ienākošās un izejošās draudu informācijas plūsmas ar ugunsmūra trafiku, kas jau ir indeksēts Splunk. Tīkla aktivitātes tiek klasificētas pēc novērotajiem sesijas rezultātiem, tostarp pabeigtiem, neatbildētiem, liegtiem, neitrāliem un nezināmiem savienojumiem.
Smagums tiek noteikts arī, izmantojot faktisko ugunsmūra darbību. Atklāšanas gadījumi bez pabeigtas sesijas nevar pārsniegt pulksteņa līmeni, savukārt kritiski konstatējumi norāda, ka ir veiksmīgi izveidota sesija ar ļaunprātīgu IP. Tas palīdz analītiķiem noteikt prioritāti incidentiem ar vislielāko iespējamo ietekmi.
Automatizēta korelācija un retrospektīva noteikšana
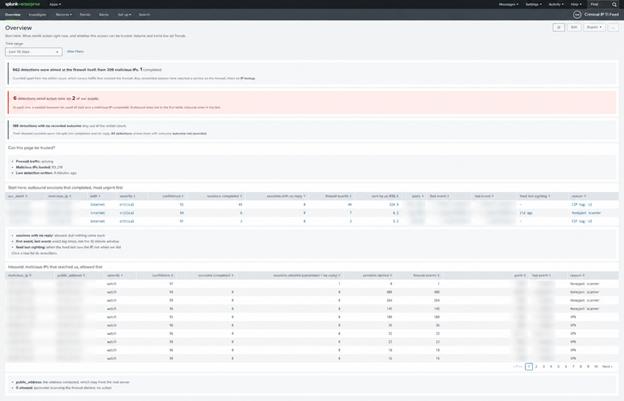
Lietojumprogramma ik pēc trim stundām lejupielādē Criminal IP TI plūsmas datus un ik pēc 10 minūtēm veic korelācijas meklēšanu pret ugunsmūra trafiku. Rezultāti tiek ierakstīti īpašā kopsavilkuma rādītājā, ļaujot informācijas paneļiem un brīdinājumiem darboties, atkārtoti nemeklējot lielus neapstrādātu žurnālu apjomus.
Ikdienas retrospektīvā meklēšana salīdzina jaunāko kriminālo IP draudu izlūkošanas informāciju ar iepriekšējām 30 ugunsmūra trafika dienām. Tas palīdz identificēt vēsturisko saziņu ar IP adresēm, kuras netika atpazītas kā ļaunprātīgas, kad darbība sākotnēji notika.
Septiņi informācijas paneļi — pārskats, izmeklēšana, visi atklājumi, IP meklēšana, tendences, brīdinājumi un veselība — nodrošina redzamību par ietekmētajiem līdzekļiem, ļaunprātīgām IP adresēm, satiksmes virzienu, sesijas statusu, nopietnību, noteikšanas vēsturi un plūsmas vākšanas stāvokli.
Lietotne var arī nodrošināt konsolidētus Slack brīdinājumus, kas sagrupēti pēc ļaunprātīgas IP adreses un satiksmes virziena. Šie brīdinājumi saglabā līdzekļu līmeņa informāciju, tostarp sesiju skaitu, laikspiedolus un pārsūtītos datus, vienlaikus ierobežojot atkārtotus paziņojumus, lai samazinātu brīdinājumu nogurumu.
Uz izlūkošanu balstītu drošības operāciju uzlabošana
Savienojot ārējo draudu izlūkošanas informāciju ar faktisko tīkla darbību, lietotne Criminal IP TI Feed nodrošina konteksta analītiķiem nepieciešamo, lai identificētu, kuri līdzekļi ir mijiedarbojušies ar ļaunprātīgu infrastruktūru un kuriem atklājumiem nepieciešama tūlītēja uzmanība.
Plūsmas savākšanas, žurnālu korelācijas, vēsturiskās analīzes, informācijas paneļu un brīdinājumu automatizēšana samazina manuālo izmeklēšanu un palīdz SOC komandām efektīvāk reaģēt uz nozīmīgiem draudiem.
AI SPERA izpilddirektors Byungtak Kang teikts: “Draudu izlūkošana kļūst ievērojami efektīvāka, ja tiek savienota ar tīkla darbību, kas notiek organizācijā. Splunk lietotne Criminal IP TI Feed palīdz drošības komandām identificēt ietekmētos īpašumus un noteikt incidentu prioritāti, pamatojoties uz novēroto sesijas uzvedību.”
Par noziedzīgo IP
Criminal IP ir AI SPERA vadošā kiberdraudu izlūkošanas platforma. To izmanto vairāk nekā 150 valstīs, un tas nodrošina visaptverošu draudu redzamību, izmantojot kriminālo IP meklēšanu, kriminālo IP ASM, kriminālo IP FDS un kriminālo IP TI plūsmu.
Criminal IP turpina paplašināt savu globālās drošības ekosistēmu, izmantojot integrācijas un stratēģiskas partnerības. Tā draudu informācija ir pieejama arī no lielākajiem mākoņu un datu tirgiem, tostarp Amazon Web Services, Microsoft Azure un Snowflake.
Lietotāji var uzzināt vairāk un lejupielādēt lietotni no Splunkbase:
https://splunkbase.splunk.com/app/9625
Sazināties
Maikls Sena
AI SPERA
(aizsargāts ar e-pastu)
