Galvenie akcenti
- Vairāk nekā 41 000 IDD darbinieku pakļauti iedarbībai: Nopludinātie ieraksti ietver darbinieku vārdus, mobilo tālruņu numurus, e-pasta adreses, biroju atrašanās vietas un amatu nosaukumus.
- Atklāti slepenie aģenti: Dati atklāj personālu, kas saistīts ar ICE, CBP, novērošanas programmām, cilvēku izlūkošanu un slepenām operācijām.
- Palantira un Groka savienojumi atklāja: Iekšējie ieraksti identificē grupas, kas saistītas ar Palantir programmatūru, xAI’s Grok tērzēšanas robotu un telefonsarunu noklausīšanās programmām.
- Hakeri pieprasa piekļuvi, izmantojot Okta: Grupa aiz noplūdes apgalvo, ka ieraksti nākuši no IDD Okta pieteikšanās sistēmas. Okta saka, ka tai nav pierādījumu, ka tās sistēmas būtu apdraudētas.
- IDD izmeklē: Departaments atzīst iespējamo pārkāpumu, jo Reuters neatkarīgi pārbauda daļu no noplūdušo ierakstu.
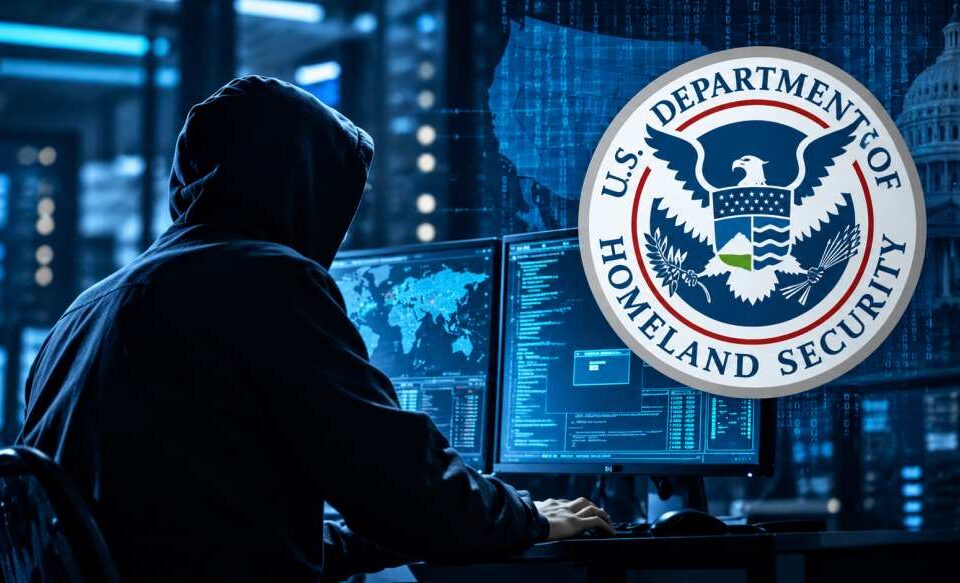
Hakeri ir atklājuši sensitīvus ierakstus, kas pieder vairāk nekā 41 000 ASV Iekšzemes drošības departamenta (DHS) darbiniekiem un līgumslēdzējiem, atklājot informāciju par slepenajiem ICE aģentiem, novērošanas operācijām un iekšējām valdības sistēmām, liecina vairāki ziņojumi. Milzīgā datu noplūde piedāvā neparasti detalizētu ieskatu vienā no Amerikas jutīgākajām federālajām aģentūrām, radot bažas par darbinieku drošību, darbības drošību un valdības spēju aizsargāt savu informāciju.
Nopludinātie ieraksti, kurus vispirms pārbaudīja WIRED un neatkarīgi izmeklēja Reuters, ietver darbinieku vārdus, e-pasta adreses, mobilo tālruņu numurus, biroju atrašanās vietas, amatu nosaukumus un dalību grupās. Daži ieraksti identificē personālu, kas norīkots slepenām izmeklēšanām, cilvēku izlūkošanas operācijām, datoru kriminālistikai un elektroniskajai novērošanai.
“Nepieredzēta Iekšzemes drošības departamenta ierakstu noplūde ir atklājusi informāciju par vairāk nekā 41 000 darbiniekiem vai darbuzņēmējiem, kas strādā departamentā un to veidojošajās aģentūrās,” ziņoja WIRED.
“Nopludinātie ieraksti ietver ICE un CBP objektu atrašanās vietas, strādnieku mobilo tālruņu numurus un grupu dalībniekus, kas saistīti ar telefonsarunu noklausīšanās programmām, Palantir programmatūru un xAI tērzēšanas robotu Grok,” teikts ziņojumā.
Paziņojums attiecas uz IDD un septiņām aģentūrām, tostarp Imigrācijas un muitas izpildi (ICE), Muitas un robežapsardzību (CBP), Iekšzemes drošības izmeklēšanu (HSI) un Kiberdrošības un infrastruktūras drošības aģentūru (CISA).
Saskaņā ar WIRED datiem ieraksti pēdējo reizi tika atjaunināti 2026. gada 19. augustā, kas liecina, ka arhīvā ir salīdzinoši jaunāka informācija par departamenta darbaspēku un iekšējo struktūru.
Caurspīdīgā bezpeļņas organizācija Distributed Denial of Secrets (DDoSecrets) trešdien publicēja arhīvu ar nosaukumu “Icepick”. Organizācija paziņoja, ka saņēmusi materiālus no hakeru grupas, kas sevi dēvē par Miera departamentu un kas iepriekš uzņēmās atbildību par IDD dokumentu iegūšanu, kas saistīti ar valdības darbuzņēmējiem.
Paziņojumā, kas pievienots failiem, hakeri sniedza rupju skaidrojumu savai rīcībai: “Viņiem ir mūsu informācija, tāpēc ir godīgi, ka mums ir viņu informācija.”
Noplūde atklāj IDD uzraudzības programmas un saites ar Palantiru un Groku
Īpaši satraucošu šo incidentu padara atklātās informācijas veids. Ieraksti pārsniedz parastu darbinieku direktoriju, atklājot iekšējās attiecības, operatīvos uzdevumus un piekļuvi sensitīvām valdības tehnoloģijām.
WIRED atrada atsauces uz telefonsarunu noklausīšanās programmām, novērošanas rīkiem, imigrācijas datu bāzēm un iekšējām grupām, kas saistītas ar programmatūru no Palantir un xAI’s Grok chatbot. Tiek ziņots, ka ieraksti identificē darbiniekus, kas ir saistīti ar šīm sistēmām, piedāvājot norādes par to, kā IDD izmanto šīs tehnoloģijas.
Šīs atsauces nenorāda, ka Palantir vai xAI sistēmas būtu apdraudētas. Tā vietā šķiet, ka ieraksti atklāj, kurš valdības personāls vai grupas bija saistītas ar konkrētiem rīkiem un programmām.
Šai atšķirībai ir nozīme. Nopludināts darbinieku katalogs var atklāt kontaktinformāciju. Direktorijs, kurā ir ietvertas iekšējās piekļuves grupas un operatīvie uzdevumi, var atklāt, kā organizācija darbojas, kuri darbinieki veic sensitīvu darbu un kur uzbrucēji varētu koncentrēt turpmākos centienus.
Šāda informācija varētu palīdzēt noziedzniekiem uzdoties par valdības darbiniekiem, uzsākt mērķtiecīgas pikšķerēšanas kampaņas vai identificēt personas, kas iesaistītas konfidenciālā izmeklēšanā.
DDoSecrets līdzdibinātāja Emma Besta sacīja, ka kiberdrošības pētniece un žurnāliste maija arson krimija izstrādāja arhīvam meklējamu saskarni. Izdevēji apgalvo, ka informācijas pieejamības nodrošināšana varētu atbalstīt žurnālistiku, publisko ierakstu pieprasījumus un Kongresa uzraudzību.
Izlaidums ir radījis konkurējošas bažas par valdības atbildību un iespējamiem riskiem darbiniekiem, kuru informācija ir atklāta.
IDD izmeklē iespējamo pārkāpumu, jo Okta noliedz kompromisu
Nopludinātās informācijas avots joprojām ir strīdīgs.
DDoSecrets apgalvo, ka ierakstus ieguvis, izmantojot Okta vienreizējās pierakstīšanās pakalpojumu, ko izmanto DHS. Okta, kas organizācijām nodrošina identitātes un piekļuves pārvaldības programmatūru, noraidīja ierosinājumus, ka ir pārkāpta tās infrastruktūra.
“Okta ir droša, un mums nav pierādījumu, ka mūsu dati vai sistēmas būtu apdraudētas,” aģentūrai Reuters sacīja uzņēmums.
Paziņojums atstāj neatbildētu svarīgu jautājumu: kā uzbrucēji ieguva piekļuvi tik lielai valdības dokumentu kolekcijai?
Kompromiss, kas saistīts ar aģentūras kontu, nepareizi nodrošinātu piekļuvi vai citu iekšēju trūkumu, potenciāli var atklāt informāciju, nepārkāpjot Okta pamatā esošās sistēmas. Izmeklētāji nav publiski noskaidrojuši, kurš no šiem scenārijiem noticis, ja tāds ir.
IDD atzina incidentu, paziņojot Reuters, ka “apzinās iespējamo pārkāpumu un aktīvi strādā, lai ātri un efektīvi risinātu situāciju”.
Departaments paziņoja, ka veic pasākumus, lai aizsargātu skartos darbiniekus, un sniegs papildu informāciju, kad tā būs pieejama.
Reuters nevarēja neatkarīgi autentificēt visu arhīvu. Tomēr tās žurnālisti salīdzināja sešu IDD darbinieku personisko informāciju ar citiem ierakstiem un tieši apstiprināja kontaktinformāciju ar trim darbiniekiem. Tiek ziņots, ka viens strādnieks par incidentu uzzināja tikai pēc tam, kad Reuters ar viņiem sazinājās.
Šī ir trešā lielākā ASV valdības datu atklāšana, kas mēneša laikā ir pievērsusi uzmanību. Septembrī hakeru grupa ShinyHunters apgalvoja, ka ir nozagusi sensitīvu FIB darbinieku informāciju. Pavisam nesen Aizsardzības departaments saskārās ar grupas prasību tiesā pēc atsevišķa pārkāpuma, kurā bija iesaistīti miljoniem pašreizējo un bijušo militārpersonu.
Pēdējais incidents rada plašāku drošības jautājumu federālajām aģentūrām, kas arvien vairāk ir atkarīgas no kopīgām identitātes platformām, savstarpēji savienotām datu bāzēm un ārējiem tehnoloģiju nodrošinātājiem.
Atsevišķu sistēmu aizsardzība ir viens no izaicinājumiem. Vēl viens ir novērst, ka viena iekšējo ierakstu kolekcija atklāj aģentūras personālu, tehniskās attiecības un sensitīvas darbības.
IDD galvenais uzdevums ir noteikt, kā informācija tika iegūta un vai iedarbība apdraud darbiniekus vai notiekošās izmeklēšanas. Ilgtermiņa bažas rada tas, ko nopludinātie ieraksti atklāj par federālās valdības iekšējās digitālās infrastruktūras drošību.
