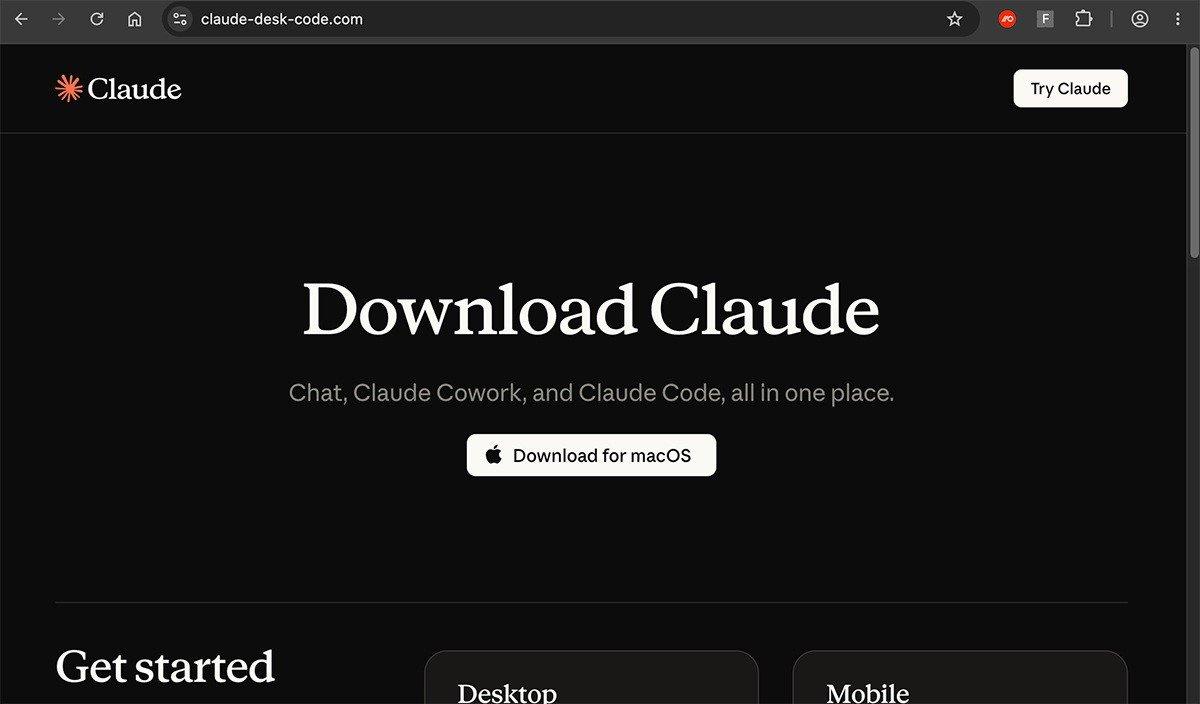
Apsardzes firma Push Security ir dokumentējusi kampaņu ļaunprātīga reklāma, kas pazīstama kā Adception kas mēģina apmānīt MacOS lietotājus, kuri vēlas instalēt Claude. Ēsma ir Google reklāma, kas tiek parādīta, meklējot “claude mac”, un kurā ir parādīts Bing domēns — detaļa, kas paredzēta, lai saite šķiet uzticama.
Galvenais mērķis ir upurim lejupielādēt un instalēt a viltota Claude versija operētājsistēmai Mac. Lai to panāktu, uzbrucēji ķēdē novirza novirzīšanu, apdraudētas lapas un vietni, kas imitē Anthropic, mākslīgā intelekta palīga uzņēmuma oficiālos norādījumus.
Kampaņa, kas atdarina likumīgu Kloda lejupielādi
Saskaņā ar pētījumu, viss sākas, kad lietotājs Google meklē “claude mac” un noklikšķina uz sponsorēta rezultāta. Reklāma novirza uz bing.com domēnu, kas ģenerē a viltus drošības sajūta. Noklikšķinot, jūs nepārejat tieši uz lejupielādi, bet gan veicat vairākus posmus.
Eksperti identificēja novirzīšanu, kas notiek caur Google, Bing klikšķu izsekošanas sistēmu un a Kompromitēta Dienvidamerikas uzņēmuma WordPress vietne. Šī likumīgā, bet uzlauztā vietne kalpo kā tilts uz krāpniecisko lapu.
Galīgā vietne ir veidota tā, lai tā izskatītos kā autentiska Kloda instalācijas lapa. Tas pat parāda komandu, kas atbilst tai, ko Anthropic izmanto savos oficiālajos norādījumos, kas pastiprina iepriekš veikto maldināšanu Tehniski gudri Mac lietotāji.
Kā darbojas novirzīšanas ķēde
Ceļojums nav nejaušs. Katrs lēciens palielina uzticības slāni: vispirms tiek parādīts Google reklāmu novirzītājs, pēc tam Bing lapa, kas pārsūta, izmantojot JavaScript, un pēc tam uzlauztā vietne. Tādējādi šķiet, ka satiksme nāk no a likumīgs un labi zināms pakalpojums.
Viltus lapa izmanto maskēšanas veidu. Tas tiek rādīts tikai tad, ja apmeklējums nāk no Google vai Bing un atbilst noteiktām pārlūkprogrammas galvenēm. Ja kāds tieši ieraksta URL, viņš redz a kļūda 404 vai tukša lapa. Šis nosacījums apgrūtina kampaņas atklāšanu automatizētajiem rīkiem un pārbaudītājiem.
Ziņojumā norādīts, ka viltotais domēns var mainīties ik pēc dažām dienām. Uzbrucējiem nav jāatklāj savs domēns ķēdes sākumā, jo viņi izmanto Bing domēns kā vitrīna un viņi aizstāj vēlākās saites, kad tas viņiem ir piemērots.
Kopēšanas poga un krāpšanās komanda terminālī
Smalkākā daļa nāk beigās. Lapa aicina instalēt lietojumprogrammu, ielīmējot komandu macOS terminālī. Ekrānā parādās likumīgā antropiskā komanda: curl -fsSL https://claude.ai/install.sh | Bash. Līdz tam laikam viss šķiet pareizi.
Tomēr, nospiežot kopēšanas pogu, starpliktuve saņem citu norādījumu. Upuris domā, ka ielīmēs redzamo komandu, bet faktiski izpilda kodu, kuru var lejupielādēt un palaist ļaunprātīgs saturs no infrastruktūras, ko kontrolē uzbrucēji.
Push Security atzīmē, ka aizstātā komanda simulē Kloda lejupielādi no oficiālās vietnes. Teksts, ko lietotājs redz gan tīmeklī, gan terminālī, turpina rādīt Likumīgs instalēšanas URLkas pazemina tās personas aizsargu, kas seko soļiem.
Kas ir zināms par ļaunprātīgu programmatūru un precedentiem
Pagaidām apsardzes firma nav spējusi noteikt, kāda veida kaitīgā programma ir instalēta pēc maldināšanas. Tas ir identificējis vairākus domēnus, kas saistīti ar vienu un to pašu ClickFix uzbrukuma rīku komplektu, tāpēc tā nevar teikt visi ietekmētie datori ir cietuši informācijas zādzībās.
Izmeklēšana atgādina, ka par līdzīgu gadījumu ziņots septembrī. Pēc tam Reddit ievietotās reklāmas novirzīja Mac lietotājus uz viltotu lapu, kurā tika lūgts ielīmēt kodu terminālī. Šī kampaņa arī ietekmēja Windows datorikas parāda, ka raksts atkārtojas ar dažādām ēsmām.
Šāda veida paņēmieni, kas pazīstami kā ClickFix, paļaujas uz pašu upuri, lai izpildītu kaitīgo kodu. Šajā gadījumā darbība ir balstīta uz uzticēšanos, ko ģenerē lapa, kas šķietami atkārtojas Oficiālie antropiskie soļi un par meklētājprogrammas apstiprinātas reklāmas izskatu.
Kā izvairīties no iekrišanas lamatās
Galvenais ieteikums ir lejupielādēt Claude tikai no oficiālajiem antropiskajiem kanāliem. Jums nevajadzētu uzticēties reklāmai tikai tāpēc, ka tā tiek rādīta Google tīklā, vai pieņemt, ka zināms domēns novirzīšanas laikā garantē, ka galamērķis ir droši un likumīgi.
- Ierakstiet ar roku ražotāja oficiālo adresi vai iegūstiet to no viņa dokumentācijas, nevis instalējiet no a sponsorēta reklāma.
- Pirms ielīmēšanas terminālī pārbaudiet starpliktuves saturu, jo kopētā komanda var neatbilst tai, kas parādīta krāpnieciskā lapa.
- Izvairieties izpildīt komandas terminālī, nepārbaudot to izcelsmi un nepiešķirot prioritāti oficiālie izplatīšanas kanāli.
- Nedomājiet, ka redzamais domēns apraksta galīgo saturu, jo kampaņa izmanto novirzīšanu un likumīgi pakalpojumi maskēties.
Šie piesardzības pasākumi attiecas uz jebkuru macOS lietotāju, arī Spānijā un pārējā Eiropā, jo maldināšana nav atkarīga no acīmredzami nepatiesas vietnes, bet gan no ķēdes, kas sajaukta ar pakalpojumiem, kas tiek uzskatīti par uzticamiem. Var būt terminālī ielīmēta komanda ar lietotāja atļaujām sekas ir grūti novērst.
Produktu vadītājiem, kas izplata programmatūru, lieta atstāj skaidru mācību: ikviens var iegādāties sludinājumu ar lietojumprogrammas nosaukumu un piesaistīt lietotājus, kuri meklē lejupielādi. Publicējiet oficiālais instalēšanas ceļš Redzami un neaizmirstot neuzticēties sponsorētajām saitēm, tas palīdz samazināt risku.
Uzņemšanas kampaņā netiek izmantots tehnisks Claude vai macOS defekts, bet gan divas izplatītas uzticamības: Google apstiprinātā reklāma ir droša un parādītais domēns ir tas, kas faktiski tiks apmeklēts. Kamēr klikšķis paliek vārteja, vienkāršākā aizsardzība ir nekopējiet termināļa komandas no lapām, kuras sasniedz reklāmasvienmēr pārbaudiet oficiālo avotu un pārbaudiet starpliktuvi pirms jebkādu norādījumu izpildes.
