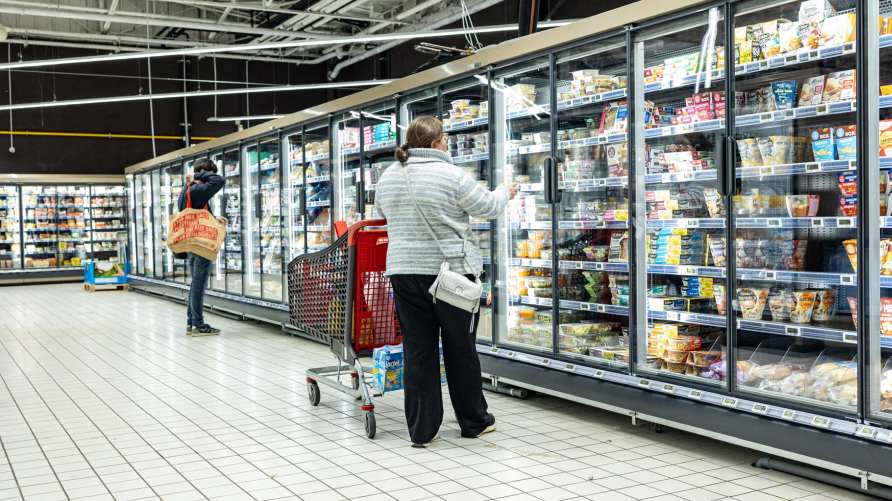
Hakeri mērķēja uz saldēšanas sistēmām aptuveni 700 lielveikalos visā Francijā, liekot saldētavām un ledusskapjiem uzkarst, iznīcinot pārtiku un izraisot ugunsgrēkus vienā no graujošākajiem kiberuzbrukumiem, kas skāris valsts mazumtirdzniecības nozari. Uzbrukums, kas sākās naktī 11. oktobrī, atklāja, cik neaizsargāts var kļūt ikdienas komerciālais aprīkojums, ja tas ir savienots ar internetu.
Hakeriem nevajadzēja ielauzties maksājumu tīklos vai nozagt klientu informāciju. Tā vietā viņi pārņēma kontroli pār sistēmām, kas uztur pārtiku aukstu, manipulējot ar temperatūras iestatījumiem un atkausēšanas cikliem, līdz ledusskapji pārtrauca savu darbu.
Francijas amatpersonas paredz, ka lielveikalu skaits ir aptuveni 700, ziņo Associated Press. Ietekmētie mazumtirgotāji bija Intermarché, Netto, Carrefour, Coopérative U, Monoprix un E.Leclerc. To veikalu skaits, kuriem ir apstiprināti bojājumi, joprojām ir mazāks nekā kopējais plānotais.
“Kiberuzbrukumi ir traucējuši Eiropas lielveikalu ķēdēm, izraisot saldēšanas sistēmu pārkaršanu simtiem veikalu Francijā un liekot lielam pārtikas preču tirgotājam slēgt tīmekļa vietnes, kas apkalpo pircējus Eiropā un ASV. Francijas finanšu ministrs Rolāns Leskīrs otrdien parlamentam sacīja, ka ietekmēti aptuveni 700 no 10 000 lielveikalu valstī,” ziņo Associated Press.
Dažās vietās ledusskapja temperatūra paaugstinājās līdz 50°C (122°F), tāpēc gaļa, saldēti produkti un citas ātrbojīgas preces nebija drošas pārdošanai. Veikala darbinieki pirmdienu un otrdienu pavadīja, novācot sabojāto inventāru, tīrot saldēšanas iekārtas un sadarbojoties ar tehniķiem, lai atjaunotu normālu darbību.
Bojājumi pārsniedza sabojātās pārtikas preces. Parīzes prokuratūra apstiprināja ziņas par ugunsgrēkiem, kas saistīti ar uzbrukumu, un uzsāka izmeklēšanu par to, ko Francijas varasiestādes raksturoja kā liela mēroga kibernoziegumu.
Kā hakeri lielveikalu ledusskapjus pārvērta par saistībām
Uzbrukums bija vērsts uz saldēšanas vadības sistēmām, elektroniskajiem kontrolieriem, ko lielveikali izmanto, lai regulētu dzesēšanas iekārtas, uzraudzītu temperatūru un pārvaldītu automātiskos atkausēšanas ciklus.
Šīs sistēmas ir būtiskas mūsdienu pārtikas mazumtirdzniecībā. Vienā lielveikalā var darbināt desmitiem ledusskapju, saldētavu un saldētavu, no kurām daudzas ir savienotas ar centralizētiem kontrolleriem, kuriem tehniķi var piekļūt attālināti.
Šīs ērtības kļuva par vājumu.
Kā ziņo Reuters, uzbrucēji manipulēja ar ledusskapja iestatījumiem, izraisot temperatūras paaugstināšanos, kas krietni pārsniedz drošu pārtikas uzglabāšanas līmeni.
Tiek ziņots, ka hakeri tā vietā, lai vienkārši izslēgtu aprīkojumu, mainīja temperatūras kontroles un atkausēšanas funkcijas. Dažos veikalos saldēšanas sistēmas atradās neparastos darba apstākļos vairākas stundas, pirms darbinieki atklāja problēmu.
Izmeklēšanā galvenā uzmanība pievērsta iekārtām, ko piegādā Dānijas industriālo tehnoloģiju uzņēmums Danfoss.
Uzņēmums norādīja, ka ietekmētajās sistēmās ir iekļautas ierīces, kurās darbojas novecojusi programmaparatūra, un vecāki modeļi, kuru atbalstītais kalpošanas laiks ir beidzies. Daži vairs nesaņem programmatūras vai drošības atjauninājumus.
Danfoss teica, ka tas iepriekš klientiem ir ieteicis atjaunināt atbalstīto aprīkojumu un aizstāt mantotās sistēmas ar jaunākām alternatīvām.
Incidents izceļ problēmu, kas sniedzas tālu ārpus lielveikaliem: rūpnieciskās iekārtas var palikt ekspluatācijā gadu desmitiem ilgi pēc tam, kad to programmatūra vairs nesaņem drošības atbalstu.
Kiberuzbrukumi izplatījās uz citu ražotāju saldēšanas iekārtām
Ar pirmo uzbrukumu vilni draudi nebeidzās.
Otrdien, 13.oktobrī, franču laikraksts Le Monde ziņoja, ka uzbrucēji sākuši uzbrukt saldēšanas sistēmām, ko piegādājis atsevišķs iekārtu ražotājs Dixell.
Lielveikalā netālu no Bordo tehniķi atklāja, ka hakeri nakts laikā ir mainījuši temperatūras un atkausēšanas iestatījumus.
Viens saldēšanas speciālists Le Monde pastāstīja, ka uzbrucēji mainījuši saldētas pārtikas temperatūras iestatījumu no mīnus 22°C uz 150°C. Šis skaitlis atspoguļoja ļaunprātīgi konfigurētu iestatījumu, nevis faktisko temperatūru, kas sasniegta saldētavā.
Tehniķi iejaucās, pirms veikals zaudēja pārtiku.
Atsevišķam E.Leclerc lielveikalam Francijas dienvidos paveicās mazāk. Veikals ziņoja par atdzesētu preču izmešanu pēc tam, kad uzbrukums apdraudēja tā aukstuma uzglabāšanas apstākļus.
Izvērstie uzbrukumi lika Francijas nacionālajai kiberdrošības reaģēšanas komandai CERT-FR 13. oktobrī atjaunināt drošības brīdinājumu.
Oficiālais padoms CERTFR-2026-ALE-012 tagad identificē apdraudētos saldēšanas kontrolierus četrās iekārtu saimēs: Danfoss AK-SM, Danfoss AK-SC, Copeland xweb un Dixell xweb.
Francijas kiberdrošības amatpersonas brīdināja, ka, iespējams, joprojām turpinās uzbrukumi.
Aģentūra mudināja operatorus noņemt atklātos saldēšanas kontrolierus no publiskā interneta, atjaunot apdraudēto aprīkojumu, atjaunināt programmaparatūru un ierobežot attālo piekļuvi, izmantojot aizsargātus tīklus.
Precīza metode, kas tiek izmantota, lai apdraudētu katru ietekmēto sistēmu, nav noteikta.
Izmeklētāji meklē uzbrucējus, kamēr lielveikali skaita viņu zaudējumus
Francijas izmeklētājiem vēl nav publiski jāidentificē hakeri vai jānoskaidro viņu motīvi.
13. oktobra ziņojumā Reuters norādīja, ka neviens grupējums nav uzņēmies atbildību, un izmeklētāji nav atraduši nekādu izpirkuma maksu. Tas padara incidentu neparastu salīdzinājumā ar izspiedējvīrusu uzbrukumiem, kuros noziedznieki parasti pieprasa samaksu, lai atjaunotu sistēmas vai novērstu zagtas informācijas izpaušanu.
Finansiālās sekas varētu būt ievērojamas.
Lielveikali ziņo, ka zaudēti liels daudzums gaļas, saldētas pārtikas un citu temperatūrai jutīgu produktu. Dažās vietās radās dārga krājumu iznīcināšana, aprīkojuma pārbaudes un parastās darbības pārtraukumi.
Valsts zaudējumu kopsumma nav neatkarīgi noteikta, lai gan zaudējumi varētu sasniegt miljoniem eiro.
Cooperative U izpilddirektors Dominiks Šelčers šo incidentu raksturoja kā nebijušu, radot bažas par uzbrukumiem infrastruktūrai, no kuras patērētāji ir atkarīgi katru dienu.
Francijas kiberdrošības aģentūra ANSSI veic izmeklēšanu, un varas iestādes pārbauda, vai citi uzņēmumi vai valstis varētu saskarties ar līdzīgiem uzbrukumiem.
Brīdinājums uzņēmumiem, kas atrodas tālu ārpus lielveikaliem
Uzbrukuma satraucošākā daļa ir tas, cik maz hakeriem bija nepieciešams, lai traucētu fiziskās darbības.
Saldēšanas kontrolieriem parasti netiek pievērsta tāda pati uzmanība drošībai kā banku sistēmām, klientu datu bāzēm vai korporatīvajiem tīkliem. Tomēr ar ledusskapja darba temperatūras kontroli var pietikt, lai iznīcinātu inventāru, pārtrauktu uzņēmējdarbību un radītu drošības apdraudējumu.
Reuters ziņoja, ka tūkstošiem Danfoss pārvaldības saskarņu pēc uzbrukumiem palika redzamas publiskajā internetā, uzsverot komerciālo saldēšanas sistēmu pastāvīgo iedarbību.
Ietekme attiecas uz saldētavu noliktavām, farmācijas izplatīšanu, pārtikas pārstrādi un citām nozarēm, kas ir atkarīgas no pievienotajām iekārtām, lai uzturētu drošus darbības apstākļus.
Mazumtirgotājiem tūlītēja prioritāte ir dzesēšanas sistēmas atjaunošana un atlikušo krājumu aizsardzība. Kiberdrošības komandām incidents rada lielāku jautājumu: cik daudz biznesam svarīgu iekārtu joprojām ir pieejamas, izmantojot novecojušu programmatūru un slikti aizsargātus attālos savienojumus?
Francijas lielveikalu uzbrukumi liecina, ka kiberuzbrukumam nav jānozag neviens ieraksts, lai nodarītu nopietnu kaitējumu. Dažreiz pietiek ar temperatūras iestatījuma maiņu.
