AI aģentiem ir identitātes problēma: viņiem bieži vien nav savas identitātes. Tā vietā tie darbojas, izmantojot cilvēku un pakalpojumu kontu akreditācijas datus un sesijas, apgrūtinot tradicionālajiem drošības rīkiem to darbību atšķiršanu no to cilvēku darbībām, kas atrodas aiz tiem.
Rig Security domā, ka aklā zona kļūst par nopietnu uzņēmuma drošības problēmu.
Kiberdrošības jaunuzņēmums radās pēc slepenas pirmdienas ar 12 miljonu dolāru sākotnējo finansējumu, lai izveidotu identitātes aizsardzības programmatūru, kas var identificēt AI aģentus, kas darbojas, izmantojot cilvēku un mašīnu kontus, un apturēt riskantas darbības reāllaikā.
Raundu vadīja Ten Eleven Ventures un Brightmind Partners, kuriem pievienojās CrowdStrike Falcon Fund un kiberdrošības dibinātāju un vadītāju grupa, kurā ietilpst Wiz līdzdibinātājs un CTO Ami Luttwak.
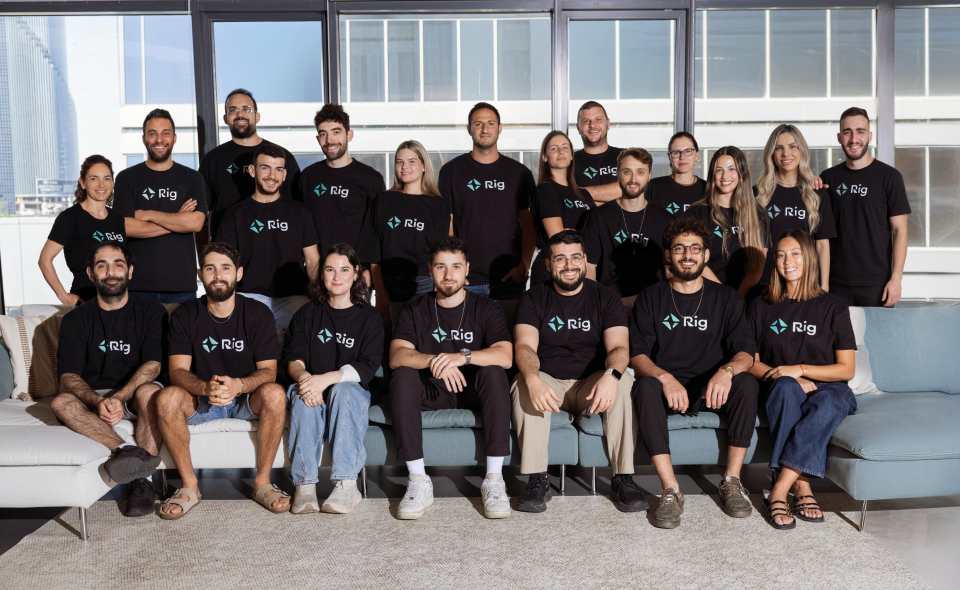
Rig dibināja izpilddirektors Gajs Kozliners, bijušais Luttwak komandas loceklis uzņēmumā Wiz. Vadības komandā ir CTO Nokijs Gorens, pirmais Axis Security inženieris, pirms to iegādājās HPE, un produktu vadītājs Mihals Haikovs, kurš iepriekš strādāja Izraēlas 8200. nodaļā un Flow Security, ko iegādājās CrowdStrike.
Problēma, ar kuru Rig dzenas, izriet no pamata neatbilstības starp to, kā tika izveidotas uzņēmuma identitātes sistēmas un kā darbojas AI aģenti.
Uzņēmumi pavadīja gadus, piešķirot atļaujas darbiniekiem, pakalpojumu kontiem un lietojumprogrammām. AI kodēšanas palīgi un autonomie aģenti tagad var darboties, izmantojot esošos kontus un sesijas. No identitātes nodrošinātāja vai drošības žurnāla viedokļa var šķist, ka AI aģenta veikto darbību ir veicis darbinieks, kura akreditācijas datus tas izmantoja.
Tas rada neērtu jautājumu drošības komandām: kad konts pēkšņi dzēš datus, maina infrastruktūru vai piekļūst sensitīvai informācijai, vai tas bija darbinieks vai AI aģents, kas rīkojās šī darbinieka vārdā?
“Identitāte agrāk nozīmēja cilvēku akreditācijas datus. Mūsdienās visaktīvākās identitātes uzņēmumā ir AI aģenti, un viņi darbojas ar cilvēku vārdiem,” sacīja Kozliners. “Drošības komandas var redzēt, ka konts ir izdarījis kaut ko bīstamu. Viņi nevar redzēt, vai to izdarīja persona vai aģents, un tās nevar apturēt aģentu, nebloķējot personu.”
AI aģenta atdalīšana no cilvēka aiz konta
Rig pieeja apvieno identitātes korelāciju ar beigu punktu uzraudzību.
Tās platformas centrā ir RICE, saīsinājums no Rig Identity Correlation Engine. Uzņēmums saka, ka sistēma izmanto mašīnmācīšanos un matemātisko modelēšanu, lai saskaņotu identitātes starp identitātes nodrošinātājiem, mākoņa infrastruktūru, korporatīvajiem tīkliem un galapunktiem.
Rig saka, ka iekšējās testēšanas rezultātā RICE identitātes izšķirtspējas precizitāte pārsniedz 96%. Šis skaitlis izriet no paša uzņēmuma pārbaudēm, un tas nav neatkarīgi pārbaudīts.
Šie savienojumi nodrošina identitātes atkarību diagrammu, kas kartē attiecības starp cilvēkiem, mašīnām, AI aģentiem, kontiem, atļaujām un aktīvajām sesijām.
Pēc tam Rig pievieno galapunkta sensoru, kas novēro darbību ierīces līmenī. Programmatūra atšķir AI aģenta sesiju no paša darbinieka darbībām un ievieš politikas pret aģentu, neizslēdzot personas piekļuvi.
Šī atšķirība varētu kļūt arvien aktuālāka, jo uzņēmumi dod AI aģentiem atļauju rakstīt kodu, izmeklēt incidentus, meklēt iekšējās sistēmas un automatizēt biznesa procesus.
Rig saka, ka tā programmatūra jau darbojas Fortune 200 uzņēmumos finanšu pakalpojumu, apdrošināšanas, veselības aprūpes un tehnoloģiju jomā. Uzņēmums ir pieaudzis līdz 20 darbiniekiem un saka, ka tā platforma apstrādā desmitiem miljonu identitātes darbību.
Jaunuzņēmums ienāk kiberdrošības tirgū, kas ir pavadījis gadus, aizsargājot cilvēku un mašīnu identitātes. AI aģenti pievieno trešo dalībnieku, kuram ne vienmēr ir skaidra identitātes robeža.
Jautājums uzņēmumiem drīzumā var mainīties no vienkāršas jautāšanas, kam ir piekļuve sistēmai, uz kaut ko grūtāku: **kas pašlaik darbojas, izmantojot šo piekļuvi?**
