Toronto, Kanāda, 2026. gada 6. novembris, CyberNewswire
Bezmaksas, tikai lasāms skeneris palīdz organizācijām atrast Linux serverus un konteineru attēlus, kas ir pakļauti divām aktīvi izmantotām PHP un Node.js ievainojamībām.
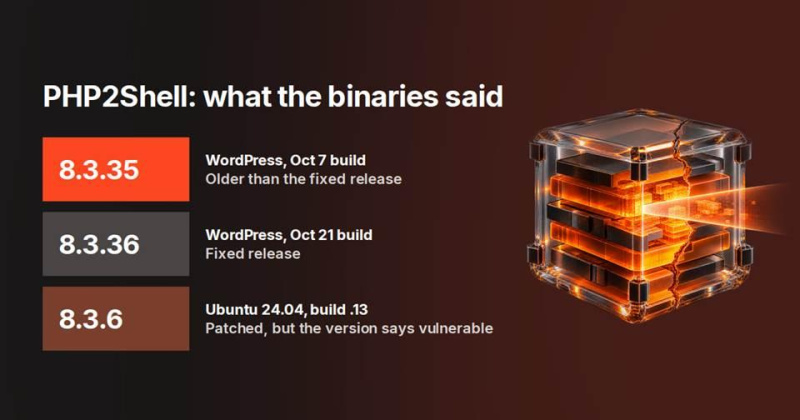
Insignary, globāls atvērtā pirmkoda drošības uzņēmums, šodien izlaida insignary-chk — bezmaksas rīku, kas pārbauda PHP2Shell un Node2Shell — divas nesen atklātās izpildlaika ievainojamības, kas ietekmē PHP un Node.js.
PHP2Shell attiecas uz divām ievainojamībām PHP izpildlaikā (CVE-2026-109618 un CVE-2026-109619), katra ar CVSS v4.0 vērtējumu 9.2 (kritiska), kas var ļaut neautentificētam uzbrucējam attālināti izpildīt kodu. Serveri, kas apstrādā tīmekļa pieprasījumus, izmantojot PHP, ir apdraudēti, tostarp izvietošana, izmantojot Apache mod_php, PHP-FPM, php-cgi, FrankenPHP un LiteSpeed. PHP Project 2026. gada 21. oktobrī izlaida labojumus PHP 8.5.12, 8.4.27, 8.3.36 un 8.2.35. PHP 8.1 un vecākas versijas ir sasniegušas dzīves beigas un vairs nesaņem oficiālus izlaidumus. Tā kā trūkumi atrodas pašā izpildlaikā, nevis lietojumprogrammas kodā, koda pārskatīšana vien tos nevar atklāt, tāpēc organizācijām ir jāatrod arī PHP gadījumi, kas iekļauti piegādātāja programmatūrā un konteineru attēlos.
Node2Shell (CVE-2026-111497) ir ārpus robežām esoša rakstīšanas kļūda Google Brotli dekompresijas bibliotēkā, ko Node.js komplektē. Īpaši izstrādāti saspiesti dati var izraisīt ietekmētās lietojumprogrammas avāriju, atklāt tās atmiņu vai atļaut attālinātu koda izpildi. Problēma ir novērsta versijās Node.js 22.23.4, 24.22.1 un 26.12.1. Node.js oficiālā ekspluatācijas laika beigu politika uzskata, ka visas neatbalstītās filiāles (piemēram, 20.x un vecākas) ir pakļautas pastāvīgam riskam pēc atbalsta beigām, jo turpmāki drošības labojumi netiek izdoti. insignary-chk to atspoguļo pēc konstrukcijas: tas neatzīmē tādas EOL filiāles kā Node.js 20.x kā “Iespējams, neaizsargātas”; tā vietā tie tiek parādīti kā “Pārbaudīt ar OS pārdevēju”, ja tie ir instalēti no Linux izplatīšanas pakotnes, vai “Nevar noteikt”, ja tie ir instalēti no nodejs.org vai izveidoti no avota, lai administratori varētu pārbaudīt faktisko ielāpa statusu ar savu pārdevēju vai jaunināt uz atbalstītu laidienu. ASV Kiberdrošības un infrastruktūras drošības aģentūra (CISA) savam zināmo izmantoto ievainojamību katalogam ir pievienojusi gan PHP2Shell, gan Node2Shell.
insignary-chk ir viens fails, kuram nav nepieciešama instalēšana vai reģistrācija. Pēc noklusējuma tas ir tikai lasāms: tas nolasa tikai failus, nekad nepalaiž atrasto un neveic nekādas izmaiņas, ja vien lietotājs neizvēlas opciju –fix. Tas nesūta datus tīklā, izņemot gadījumus, kad lietotājs izvēlas opciju, kas savienojas ar viņa norādīto adresi. Tā kā Node2Shell izcelsme ir Brotli bibliotēkā, insignary-chk pārbauda arī Brotli kopijas ārpus Node.js, tostarp sistēmas Brotli bibliotēku un Python brotli pakotni. Nolietotās PHP versijas tāpat ir atzīmētas, lai tās pārskatītu, ņemot vērā Linux izplatīšanas drošības ieteikumus, vai jaunināšanai uz atbalstītu laidienu. Rezultāti ir sakārtoti pēc prioritātes, lai komandas uzreiz varētu redzēt, kurām problēmām ir nepieciešama steidzama uzmanība.
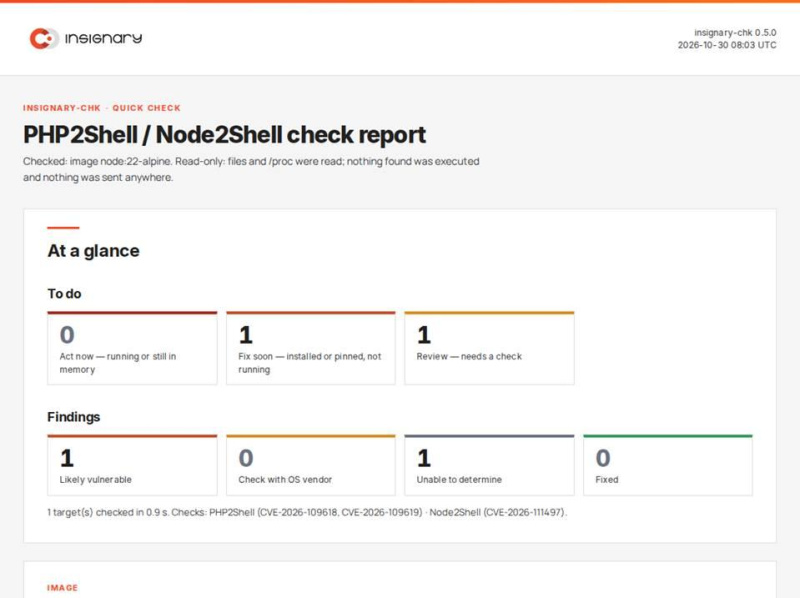
Pārskata uzdevumu saraksts ir sakārtots pēc steidzamības: “Rīkojieties tūlīt” ievainojamiem failiem, ko izmanto darbojošs process, “Drīz labot” ievainojamai programmatūrai, kas ir instalēta, bet nedarbojas, un “Pārskatīšana” vienumiem, kuriem nepieciešama manuāla pārbaude, kam seko detalizēti konstatējumi par katru servera vai konteinera attēlu.
insignary-chk papildina Insignary Clarity produktu saimi. Insignary Clarity izmanto uzņēmuma patentēto bināro programmatūras sastāva analīzi (SCA), lai identificētu komponentus un versijas apkopotajās lietojumprogrammās, programmaparatūrā, IT infrastruktūrā un konteineru attēlos, neprasot pirmkodu. Insignary Clarity SC apvieno rezultātus no Clarity, Clarity AIR, trešās puses SCA rīkiem un importētiem SBOM (programmatūras materiālu rēķiniem) vienā platformā un kartē tikko atklātos CVE ar esošajiem SBOM bez atkārtotas skenēšanas. Lietotāji, kuri jau izmanto Clarity, var izmantot insignary-chk’s –clarity opciju, lai apstiprinātu tās rezultātus ar bināro analīzi savā Clarity serverī.
“PHP2Shell un Node2Shell atrodas izpildlaikā, nevis lietojumprogrammas kodā, tāpēc avota koda pārskatīšana vien neparādīs, vai esat pakļauts,” sacīja. Taek Wan Kim, Insignary prezidents un izpilddirektors. “Mēs izveidojām insignary-chk, lai jebkura organizācija varētu pārbaudīt savus Linux serverus un konteinerus dažu minūšu laikā, neveicot izmaiņas savās sistēmās, un vispirms koncentrēties uz vissvarīgākajām problēmām.”
insignary-chk ir pieejams kā bezmaksas lejupielāde bez reģistrācijas, vietnē www.insignary.com/free-tools/php2shell-node2shell-checker. Tas darbojas operētājsistēmā Linux x86_64 un pārbauda tikai trīs iepriekš uzskaitītos CVE. Windows, macOS un arm64 vēl netiek atbalstīti.
Par Insignāru
Insignary Inc. ir Toronto bāzēts kiberdrošības uzņēmums, kas specializējas binārā sastāva analīzē un programmatūras piegādes ķēdes drošībā. Tās patentētā tehnoloģija ļauj organizācijām identificēt atvērtā pirmkoda programmatūras komponentus, ievainojamības un programmatūras izcelsmi tieši no kompilētajiem binārajiem failiem, nepieprasot piekļuvi pirmkodam. Uzņēmums apkalpo uzņēmumus, valdības un programmatūras pārdevējus visā pasaulē, un to atbalsta stratēģiskie investori un partneri, tostarp BearingPoint Eiropā, Cybertrust Japan un TechMatrix Japānā, kā arī TMA Solutions. Izmantojot savu globālo partneru ekosistēmu, Insignary atbalsta programmatūras piegādes ķēdes drošības iniciatīvas visā Ziemeļamerikā, Eiropā un Āzijā. Lai iegūtu vairāk informācijas, apmeklējiet vietni www.insignary.com.
Sazināties
Galvenais risinājumu arhitekts
Džesika Lī
Insignārs
(aizsargāts ar e-pastu)
