Toransa, Kalifornija, ASV, 2026. gada 19. novembris, CyberNewswire
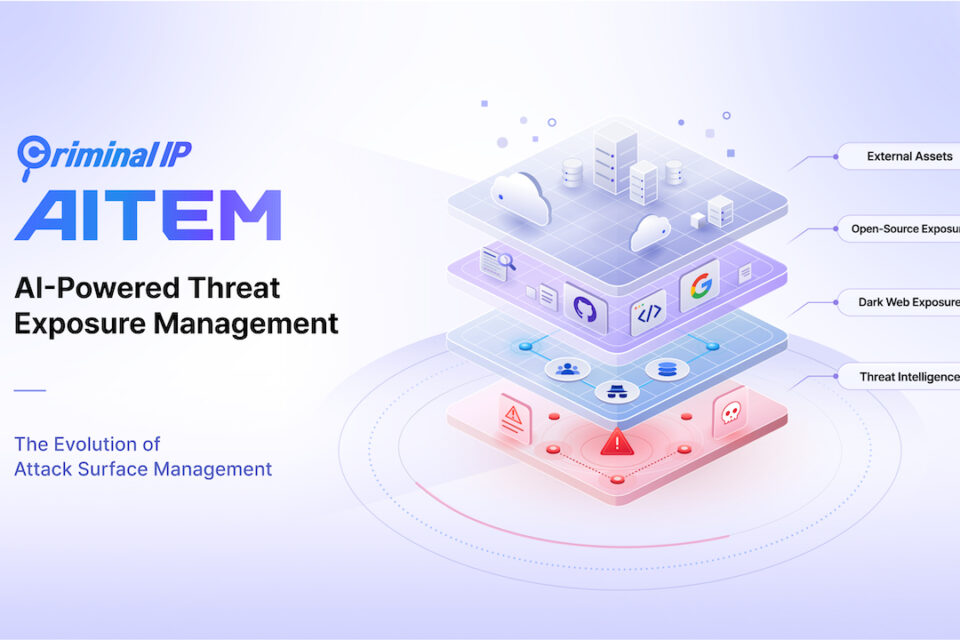
Criminal IP — kiberdraudu izlūkošanas platforma, ko izstrādājusi AI SPERA, 2026. gada 18. novembrī oficiāli tika uzsākta Criminal IP AITEM (AI-Powered Threat Exposure Management). Tas arī ievieš AI Pentest, lai palīdzētu drošības komandām novērtēt un apstiprināt drošības riskus savos tīmekļa aktīvos.
Pirmais solis ir nepazīstama servera vai noplūdušu akreditācijas datu atklāšana. Analītiķiem joprojām ir jānosaka, kā tas ir saistīts ar viņu organizāciju, jānovērtē apkārtējie draudu signāli un jāizlemj, vai tam nepieciešama tūlītēja uzmanība. Criminal IP AITEM apvieno šos atklājumus un to kontekstu, lai komandas varētu saprast, kas tiek atklāts, un izlemt, kur rīkoties.
Plašāks skatījums uz organizācijas ekspozīciju
Aizmirstus serverus, publiski pieejamus konfigurācijas failus un apdraudētus akreditācijas datus var būt grūti novērtēt, ja atradumi tiek izkaisīti atsevišķos rīkos. Criminal IP AITEM apvieno šīs ekspozīcijas vienā skatā, lai komandas varētu tos izmeklēt savas vides kontekstā.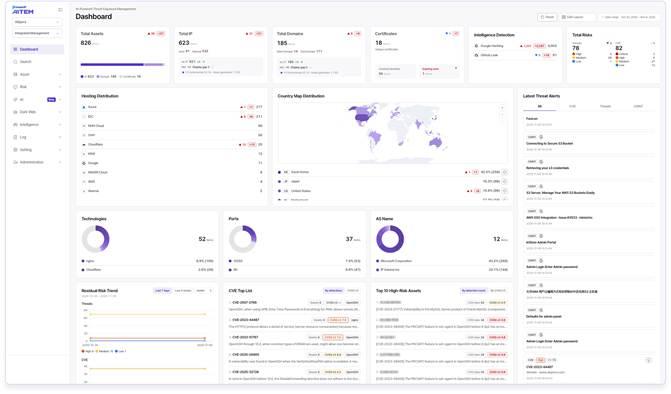
Kriminālprocesa IP AITEM informācijas panelī ir apkopoti līdzekļu krājumi, riska sadalījums, jaunākie atklājumi un iedarbības tendences
Informācijas panelis sniedz komandām pārskatu par atklātajiem līdzekļiem un atklātajiem riskiem. Analītiķi var iedziļināties atsevišķos aktīvos, lai izpētītu konkrētus konstatējumus un izpētītu saistīto infrastruktūru.
Criminal IP AITEM nepārtraukti atklāj internetā pieejamus īpašumus un apkopo informāciju, piemēram, IP adreses, domēnus, sertifikātus, atvērtos portus, mākoņa līdzekļus un tehnoloģijas. Analītiķi var izmantot šo informāciju, lai saprastu, kā nepazīstama sistēma savienojas ar viņu organizāciju.
Ekspozīcija ārpus pārvaldītās infrastruktūras
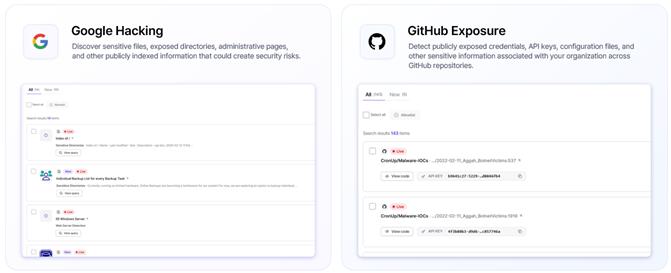
Krimināls IP AITEM identificē publiski pieejamu informāciju, izmantojot meklētājprogrammu analīzi un GitHub iedarbības noteikšanu
Publiskā avota iedarbības analīze palīdz komandām atrast sensitīvus failus, administratīvās lapas un atklātos direktorijus, ko indeksē meklētājprogrammas. GitHub iedarbības noteikšana palīdz atklāt publiski pieejamus akreditācijas datus, API atslēgas un konfigurācijas failus, kas saistīti ar organizāciju.
Tumšā tīmekļa pārraudzības virsmās tika nopludināti akreditācijas dati, atklāta informācija un organizācijas pieminēšana pārraudzītajos avotos. Pieejamā informācija par avotu palīdz analītiķiem novērtēt katru atradumu un izlemt, ko izmeklēt tālāk.
AI visā ekspozīcijas dzīves ciklā
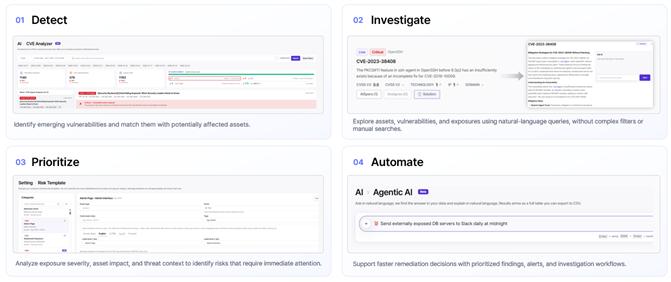
AI darbināts katrā solī: nosakiet, izmeklējiet, nosakiet prioritātes un automatizējiet
Criminal IP AITEM izmanto AI atklāšanā, izmeklēšanā, prioritāšu noteikšanā un automatizācijā. Tas savieno jaunās ievainojamības ar potenciāli ietekmētajiem līdzekļiem un atbalsta vaicājumus dabiskajā valodā par līdzekļiem, ievainojamībām un ekspozīcijām, samazinot vajadzību pēc sarežģītiem filtriem un atkārtotas manuālas meklēšanas.
Nosakot prioritātes, tiek ņemta vērā iedarbības nopietnība, līdzekļu ietekme un draudu konteksts, lai palīdzētu komandām izlemt, kuriem konstatējumiem vispirms jāpievērš uzmanība. Automatizētie brīdinājumi un izmeklēšanas darbplūsmas atbalsta pārraudzību un samazina manuālo izsekošanu, mainoties riskiem.
Piemēram, kad Criminal IP AITEM atklāj nepazīstamu serveri, analītiķi var pārskatīt tā atvērtos portus, atklātos pakalpojumus, SSL/TLS konfigurācijas un saistītos CVE. Noziedzīgā IP draudu izlūkošana papildina kontekstu, izmantojot savienoto infrastruktūru, ļaunprātīgas darbības, ļaunprātīgas izmantošanas vēsturi un saistītos draudu indikatorus. Kopā šī informācija palīdz analītiķiem novērtēt servera iespējamo ietekmi un izlemt, ko vispirms izmeklēt.
Tīmekļa līdzekļu risku apstiprināšana, izmantojot AI Pentest
Kriminālā IP AITEM AI Pentest iespēja ļauj drošības komandām veikt ar AI darbināmus iespiešanās testus savos tīmekļa īpašumos. Komandas var to izmantot, lai identificētu iespējamās ievainojamības un apstiprinātu iespējamās drošības nepilnības, sniedzot tām papildu pierādījumus, lai izlemtu, kuri konstatējumi ir jānovērš.
Nepārtraukta uzraudzība kā iedarbības izmaiņas
Organizācijām izvietojot pakalpojumus un strādājot ar ārējiem piegādātājiem, to iedarbība mainās. Criminal IP AITEM izmanto ikdienas skenēšanu, vēsturisko izsekošanu un automatizētus paziņojumus, lai palīdzētu komandām sekot šīm izmaiņām. Uzraudzība var attiekties arī uz partneriem un piegādātājiem.
Izmantojot Criminal IP AITEM, Criminal IP savieno īpašuma redzamību ar iedarbības izmeklēšanu un pastāvīgu uzraudzību. Drošības komandas var labāk saprast, kas tiek atklāts, kāpēc atradumam ir nozīme un kur koncentrēties uz nākamo darbību.
Uzziniet vairāk par Criminal IP AITEM.
Par noziedzīgo IP
Criminal IP ir AI SPERA vadošā kiberdraudu izlūkošanas platforma. To izmanto vairāk nekā 150 valstīs, un tas nodrošina visaptverošu draudu redzamību, izmantojot kriminālo IP meklēšanu, kriminālo IP ASM, kriminālo IP FDS un kriminālo IP TI plūsmu.
Criminal IP turpina paplašināt savu globālās drošības ekosistēmu, izmantojot integrācijas un stratēģiskas partnerības. Tā draudu informācija ir pieejama arī no lielākajiem mākoņu un datu tirgiem, tostarp Amazon Web Services, Microsoft Azure un Snowflake.
Sazināties
Maikls Sena
AI SPERA
(aizsargāts ar e-pastu)
