Drošības pētnieks ar mākslīgā intelekta palīdzību tikai vienas stundas laikā atklāja kritisku Java ievainojamību, pēc tam vēl divās stundās izstrādāja funkcionālu izmantošanu, iztērējot mazāk nekā 200 USD par AI marķieriem. Atklājums ir atklājis nopietnu programmatūras trūkumu, ko izmanto dažas no pasaules lielākajām korporācijām, un radījis jaunus jautājumus par to, cik ātri mākslīgais intelekts var atrast drošības trūkumus, kas gadiem ilgi nav pamanīti.
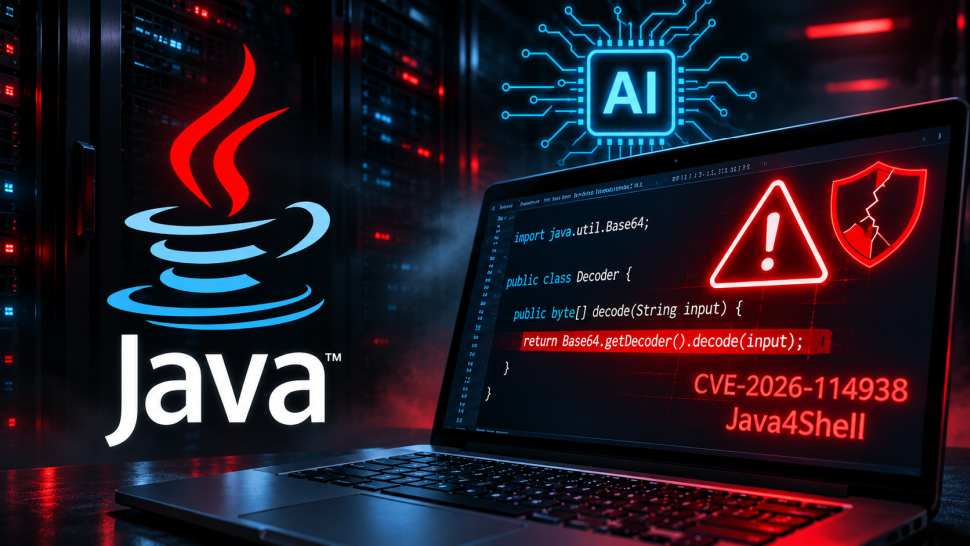
Ievainojamība, dublēta Java4Shell (CVE-2026-114938)ietekmē OpenJDK — Java atvērtā koda pamatu — programmēšanas platformu, kas darbina neskaitāmas uzņēmuma lietojumprogrammas, finanšu sistēmas un mākoņpakalpojumus.
Drošības pētnieki Kalifornijā, kas ir atklājuma pamatā, saka, ka šis defekts varētu ļaut uzbrucējiem attālināti izpildīt ļaunprātīgu kodu bez autentifikācijas noteiktos apstākļos. CVSS 4.0 vērtēšanas sistēmā ievainojamības smaguma pakāpe ir 9,2.
Kopš ievainojamības noplūdes: Kalifornija atklāja Java4Shell (CVE-2026-114938) un ziņoja par to.
Mēs publicējam tehnisko informāciju šodien līdz plkst. 13:00 pēc Klusā okeāna reģiona, kad Oracle ir izlaidusi ielāpu.
Sekojiet līdzi jaunumiem!
— Kalifornija (@calif_io) 2026. gada 17. novembris
Likmes ir nozīmīgas. Saskaņā ar Kalifornijas norādītajiem IBM datiem Java izmanto aptuveni 90% Fortune 500 uzņēmumu. Tas nenozīmē, ka katrs uzņēmums, kurā darbojas Java, ir neaizsargāts, taču tas parāda, cik dziļi šī tehnoloģija ir iestrādāta korporatīvajā infrastruktūrā.
Kā AI atklāja būtisku trūkumu, kas slēpjas Java iekšienē
Atklājums sākās, kad Kalifornijas drošības pētnieks Quang Luong vērsās pie OpenAI Codex, lai palīdzētu izpētīt OpenJDK HotSpot Java virtuālās mašīnas iespējamos trūkumus.
Saskaņā ar Kalifornijas tehnisko izpaušanu Luongs ievainojamību identificēja aptuveni stundas laikā un vēl divu stundu laikā izstrādāja sākotnējo ekspluatācijas iespēju. Viss darbs patērēja mazāk nekā 200 USD AI žetonos.
“Lai gan PHP ir augsta līmeņa tīmekļa tehnoloģija, Java ir daudz dziļāka. Java ir pasaulē trešā populārākā programmēšanas valoda, kas nodrošina 90% Fortune 500 uzņēmumu. Tā ir mūsdienu ekonomikas pukstošā sirds. Bankas, aviācija, telekomunikācijas, gandrīz visas kritiskās nozares darbojas ar Java, tostarp nacionālās drošības sistēmas,” rakstīja Luongs.
Trūkums slēpjas Java Base64 dekodētājā, kas pārvērš kodētu tekstu bināros datos. Base64 tiek plaši izmantots autentifikācijas sistēmās, failu augšupielādē un saziņā starp lietojumprogrammām.
Java jau sen ir atzīta par tās atmiņas drošības aizsardzību, kas palīdz novērst daudzas drošības problēmas, kas parasti sastopamas zemāka līmeņa programmēšanas valodās.
Bet Kaliforns atklāja, ka montāžas valodas optimizācija, kas paredzēta, lai paātrinātu Base64 dekodēšanu, var sabojāt atmiņu, apstrādājot īpaši izveidotu ievadi.
Šis trūkums var ļaut uzbrucējiem lasīt sensitīvu informāciju vai izpildīt nesankcionētas komandas ietekmētajos serveros.
Kalifornija demonstrēja veiksmīgu attālo koda izpildi pret vairākām plaši izplatītām uzņēmuma lietojumprogrammām kontrolētos testos, tostarp Atlassian Jira, Confluence, Jenkins, Keycloak, JFrog Artifactory un PingFederate.
Pētnieki demonstrēja uzbrukumus, kuros iesaistītas lietojumprogrammas, kas izveidotas ar Spring Boot un Apache Struts, diviem populāriem Java ietvariem.
Ievainojamībai ir ierobežojumi. Ekspluatācijai ir nepieciešami noteikti x86-64 procesori, kas atbalsta AVX-512 VBMI instrukcijas, un uzbrukums ir atkarīgs no tā, kā lietojumprogramma apstrādā ļaunprātīgu ievadi. Šis konkrētais trūkums neietekmē ARM64 procesorus.
Kalifs uzsvēra, ka dažādām lietojumprogrammām ir nepieciešamas dažādas izmantošanas metodes, kas nozīmē, ka neviens uzbrukums automātiski neapdraud katru Java instalāciju.
Oracle izlaiž ārkārtas drošības ielāpus, jo AI pārveido ievainojamības atklāšanu
Informācijas atklāšana sakrita ar Oracle 17. novembra drošības atjauninājumu, kas ietver labojumus 11 Java SE ievainojamībām.
Oficiālajā drošības ieteikumā Oracle apstiprināja drošības ielāpu izlaišanu un mudināja klientus nekavējoties atjaunināt ietekmētās sistēmas.
“Kritiskais drošības ielāpu atjauninājums (CSPU) nodrošina mērķtiecīgus, augstas prioritātes drošības labojumus mazākā, mērķtiecīgākā formātā, padarot tos vieglāk lietojamus ar minimāliem traucējumiem. Kritiskie drošības ielāpu atjauninājumi papildina Oracle esošos ceturkšņa kumulatīvos kritisko ielāpu atjauninājumus (CPU). Šie ielāpi novērš Oracle atjaunināšanas kodā un Critical iekļauto Oracle produktu komponentu ievainojamības. Kritisko drošības ielāpu atjaunināšanas ieteikumi ir jāpārskata, lai iegūtu informāciju par iepriekš publicētiem drošības ielāpiem, lai iegūtu informāciju par Oracle drošības ieteikumiem.
Tikmēr Calif ziņoja, ka Java4Shell ietekmē OpenJDK versijas, sākot ar 17.0.6, un citiem ietekmētajiem laidieniem un izplatījumiem ir jāpievērš uzmanība. Organizācijas tiek mudinātas identificēt neaizsargātās Java instalācijas, pārskatīt atklātās lietojumprogrammas un instalēt atbilstošus atjauninājumus no saviem Java pārdevējiem.
Atklājums notiek, AI kļūstot arvien spējīgākam pārbaudīt lielas kodu bāzes, identificēt iespējamās nepilnības un palīdzēt pētniekiem izstrādāt ekspluatācijas metodes.
Gadiem ilgi, lai atklātu sarežģītas programmatūras ievainojamības, bija nepieciešamas ievērojamas manuālas pūles, īpašas zināšanas un plaša pārbaude.
Java4Shell norāda, ka laika skala var sarukt.
Kalifornija savu pieeju raksturo kā cilvēku pētnieku un AI aģentu sadarbību. Drošības eksperti vada izmeklēšanu un novērtē atklājumus, savukārt mākslīgais intelekts apstrādā koda analīzes un ekspluatācijas izstrādes daļas.
Atšķirībai ir nozīme. AI neatkarīgi neatklāja un neapstiprināja katru Java4Shell aspektu. Cilvēku zināšanas joprojām bija pētījuma galvenais elements.
Tomēr atklājuma ātrums un zemās izmaksas rada sarežģītus jautājumus programmatūras pārdevējiem un kiberdrošības komandām. Tie paši rīki, kas palīdz pētniekiem identificēt ievainojamības, galu galā varētu padarīt līdzīgas iespējas pieejamas uzbrucējiem.
Citētā informācija nesniedz pierādījumus tam, ka Java4Shell ir izmantots savvaļā, taču Kalifornijas veiksmīgās demonstrācijas parāda, kāpēc ietekmētās organizācijas nevar atļauties ignorēt brīdinājumu.
Uzņēmumiem, kuros darbojas Java, tūlītēja prioritāte ir ievainojamu sistēmu ielāpēšana.
Attiecībā uz plašāku tehnoloģiju nozari ietekme ir vēl lielāka. Kad mākslīgais intelekts dažu stundu laikā var palīdzēt atklāt kritisku ievainojamību vienā no pasaulē visplašāk izmantotajām programmēšanas platformām, sacīkstes starp tiem, kas atrod drošības trūkumus, un tiem, kas tos novērš, var nonākt jaunā fāzē.
