Silver Springs, Amerikas Savienotās Valstis/Merilenda, 2026. gada 6. oktobris, CyberNewswire
Aembit, AI aģentu identitātes kontroles plakne, šodien paziņoja par atbalstu personīgo aģentu piekļuves nodrošināšanai uzņēmuma vidēm, kas ir pieejama esošajiem klientiem nekavējoties bez papildu maksas.
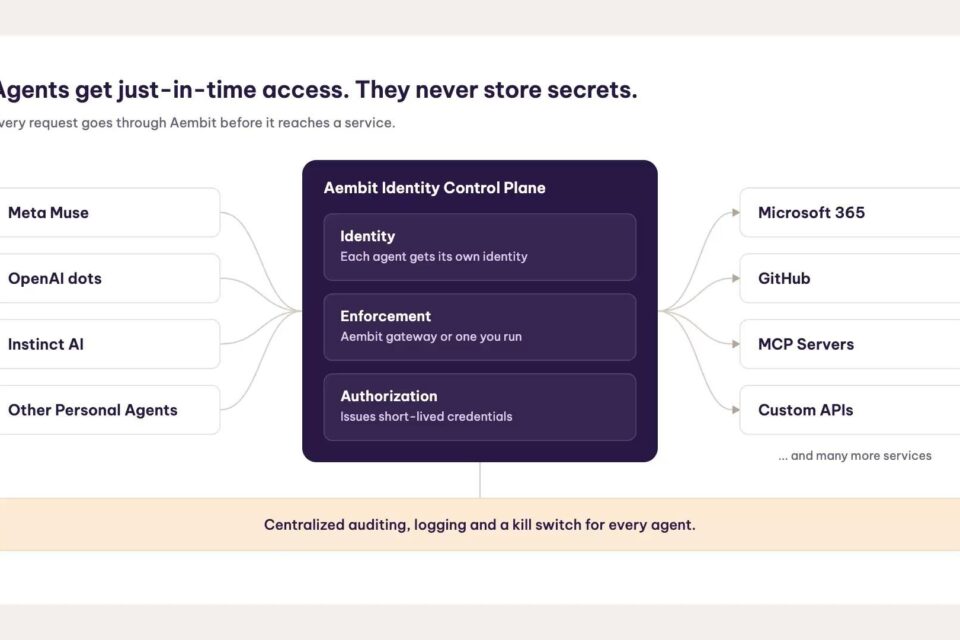
Kad personīgie aģenti, piemēram, Meta Muse un OpenAI Dots, sāk izmantot darba vietu, viņi var piekļūt e-pastam, mākoņa lietojumprogrammām, kodu krātuvēm, iekšējiem rīkiem un citiem uzņēmuma pakalpojumiem, izmantojot darbinieku akreditācijas datus un deleģētās atļaujas. Tas palielina sensitīvu datu iedarbības, neatļautu izmaiņu un darbības, ko ir grūti atšķirt no paša darbinieka darbībām, risku. Šos akreditācijas datus var glabāt arī personīgā aģenta platformā ārpus drošības komandas tiešās kontroles.
Aembit risina šo problēmu, izmantojot jauktu identitāti, kas apvieno aģenta atšķirīgo identitāti ar tā darbinieka identitāti, kuru tas pārstāv. Organizācijas var izvērtēt gan piekļuves brīdī, gan izsniegt īslaicīgus akreditācijas datus apstiprinātiem pieprasījumiem, ierakstīt aģenta darbību centralizēti un atsaukt aģentu, neatspējojot darbinieka kontu.
“Personīgie AI aģenti atradīs ceļu uzņēmumā tā paša iemesla dēļ, ko personīgās ierīces darīja pirms viņiem: cilvēki izmanto visu, kas viņiem palīdz paveikt darbu,” sacīja Deivids Goldšlags, Aembit izpilddirektors un līdzdibinātājs. “Labās ziņas ir tādas, ka tieši šāda veida piekļuves problēma tika izstrādāta, lai atrisinātu Aembit. Piešķiriet aģentam savu identitāti, kontrolējiet, ko tas var sasniegt, un izslēdziet to, neatstājot darbinieku bezsaistē.”
Izmantojot Aembit, uzņēmumi var:
- Piešķiriet katram aģentam atšķirīgu identitāti. Personīgos aģentus var atpazīt un kontrolēt atsevišķi, vienlaikus saglabājot tā darbinieka kontekstu, kura labā viņi darbojas.
- Lietojiet piekļuves politiku izpildlaikā. Pirms piekļuves piešķiršanas Aembit novērtē aģentu, lietotāju aiz tā, pieprasīto resursu un piemērojamos nosacījumus.
- Nomainiet pastāvīgos akreditācijas datus ar īslaicīgu piekļuvi. Apstiprinātie pieprasījumi saņem tvēruma akreditācijas datus, kuru derīguma termiņš beidzas, tādējādi samazinot paļaušanos uz aģenta atkārtoti lietojamiem noslēpumiem.
- Paplašiniet vadīklas visos uzņēmuma pakalpojumos. Tas pats identitātes un politikas modelis var regulēt piekļuvi SaaS lietojumprogrammām, izstrādātāju platformām un iekšēji veidotiem pakalpojumiem.
- Centralizēt audita ierakstus. Drošības komandas var izsekot, kurš aģents pieprasīja piekļuvi, kuru tas pārstāv, kādu resursu tas sasniedza un kura politika atļauj pieprasījumu.
- Atsaukt aģentu neatkarīgi. Drošības komandas var atspējot atsevišķa aģenta piekļuvi, neatiestatot darbinieka akreditācijas datus vai nepārtraucot darbinieka darbu.
Aembit arī nodrošina uzņēmumiem elastību politikas īstenošanas vietās. Tās arhitektūra var darboties caur Aembit MCP identitātes vārteju vai ar citām vārtejām un izpildes punktiem, kas jau ir izvietoti vidē. Identitāte, autorizācijas politika un audits paliek centralizēti pakalpojumā Aembit, savukārt katru piekļuves pieprasījumu var dinamiski novērtēt un piešķirt tikai šai mijiedarbībai nepieciešamo piekļuvi.
Aembit ir oficiāli uzsvēris atbalstu Meta Muse, kā arī nodrošina piekļuvi aģentiem un AI platformām, tostarp Microsoft Copilot Studio, Claude, ChatGPT, Gemini un pielāgotām uz LLM balstītām darbplūsmām.
Par Aembit
Aembit ir identitātes kontroles plakne AI aģentiem un darba slodzēm. Tas nodrošina piekļuvi, pamatojoties uz identitāti, kontekstu un centralizēti pārvaldītām politikām, nodrošinot organizācijām īpašu vietu, kur kontrolēt aģentu piekļuves risku, automatizēt akreditācijas datu pārvaldību un paātrināt AI ieviešanu. Izmantojot Aembit, uzņēmumi var droši kontrolēt piekļuvi sensitīviem resursiem visās darba slodzēs, kas nodrošina viņu uzņēmējdarbību. Lietotāji var apmeklēt aembit.io un sekot uzņēmumam LinkedIn.
Sazināties
TKO
Apurva Davé
Aembit
[email protected]
