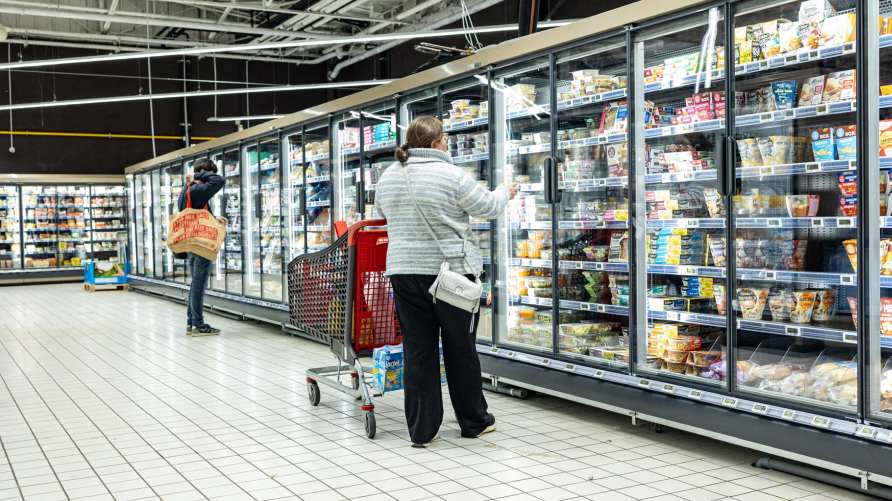
Pirmdien, 2. novembrī, hakeri uzbruka lielveikalu saldēšanas sistēmām visā Eiropā, izraisot strauju saldētavu temperatūras paaugstināšanos, iznīcinot pārtiku un liekot mazumtirgotājiem izmest svaigus un saldētus produktus tūkstošiem eiro vērtībā. Uzbrukumi skāra veikalus no Zviedrijas līdz Beļģijai, tostarp vietās, ko pārvalda Ahold Delhaize, Colruyt, ICA, Coop, Carrefour un IKEA, radot jaunas bažas par visā pārtikas piegādes ķēdē izmantoto ar internetu savienoto iekārtu drošību.
Pēdējie incidenti notikuši tikai trīs nedēļas pēc tam, kad hakeri uzbrukuši saldēšanas sistēmām aptuveni 700 Francijas lielveikalos, izraisot pārtikas zudumus un ugunsgrēkus. Uzbrukumi atklāj nepamanītu mūsdienu mazumtirdzniecības vājumu: aprīkojums, kas paredzēts pārtikas nekaitīgumam, var kļūt par atbildīgu, ja uzbrucēji iegūst attālu piekļuvi tā vadības ierīcēm.
Stokholmā sekas bija tūlītējas. ICA lielveikalā darbinieki ieradās, lai atrastu saldētavas ar 50°C (122°F) temperatūru, kas ir daudz augstāka par pārtikas konservēšanai nepieciešamo temperatūru.
“Saldētavas desmitiem lielveikalu Zviedrijā un Beļģijā ir pēkšņi pārkarsušas, sagraujot pārtiku miljoniem eiro vērtībā tikai dažas nedēļas pēc tam, kad Francijas mazumtirgotāji tika vērsti pret kiberuzbrukumu,” raksta The Financial Times.
“Viss ir iznīcināts,” aģentūrai Reuters sacīja veikala pārdošanas menedžere Engla Ingvola. Tiek ziņots, ka uzbrukums sākās ap pulksten diviem naktī, taču vairākas stundas pagāja nepamanīts.
“Ir noticis kiberuzbrukums, un visas mūsu saldētavas sasniegušas 50 grādus pēc Celsija,” viņa sacīja.
Bojājumi sniedzās krietni tālāk par Zviedriju. Beļģijas lielveikalu operators Colruyt ziņoja par uzbrukumiem saldēšanas sistēmām piecos Spar veikalos. Carrefour paziņoja, ka tika ietekmētas 15 no 700 Beļģijas vietām. IKEA apstiprināja incidentu vienā Beļģijas veikalā un paziņoja, ka nevar izslēgt turpmākus traucējumus.
Īrijā vairumtirgotājs Musgrave ziņoja, ka saldēšanas problēmas skāra 13 SuperValu veikalus, liekot izņemt no tirdzniecības dažas atdzesētas un saldētas preces.
Beļģu miesnieks uz dienvidiem no Antverpenes Luks De Laets aprēķināja, ka aptuveni 15 000 eiro (16 800 ASV dolāru) vērtā gaļa tika sabojāta pēc tam, kad ledusskapī temperatūra paaugstinājās līdz 18°C.
“Tas ir ļoti biedējoši. Viņi uzlauž sistēmu, kas reģistrē temperatūru, un viņi var to programmēt no attāluma,” aģentūrai Reuters sacīja De Laets.
Hakeri paaugstina saldētavu temperatūru līdz 50°C, jo kiberuzbrukumi izplatās visā Eiropā
Šķiet, ka uzbrukumos tiek izmantota funkcija, kas ir kļuvusi par mūsdienu komerciālo saldēšanas standartu: tālvadības uzraudzība un temperatūras kontrole.
Lielveikali arvien vairāk paļaujas uz savienotām sistēmām, kas ļauj apkopes pakalpojumu sniedzējiem pielāgot temperatūru, uzraudzīt aprīkojumu un reaģēt uz kļūmēm, neapmeklējot atsevišķus veikalus. Šie paši savienojumi var dot uzbrucējiem iespēju traucēt fizisko aprīkojumu, ja drošības aizsardzība neizdodas.
Vismaz dažas no pirmdien skartajām saldēšanas sistēmām izmantoja Dānijas ražotāja Danfoss piegādātās tehnoloģijas, kuras kontrolieri bija iesaistīti oktobra uzbrukumos Francijā.
Kiberdrošības uzņēmums Claroty iepriekš bija identificējis ievainojamības, kas ietekmē Danfoss saldēšanas kontrolierus, tostarp nepilnības, kas varētu ļaut nesankcionētu piekļuvi un attālinātu koda izpildi. Augustā publicētajā pētījumā Claroty identificēja tūkstošiem internetam pakļautu ierīču, uzsverot problēmas iespējamo mērogu.
Danfoss ir paziņojis, ka sadarbojas ar klientiem, lai risinātu drošības problēmas. Uzņēmums iepriekš brīdināja, ka dažām Francijā ietekmētajām iekārtām ir novecojusi programmaparatūra.
Precīza pirmdienas uzbrukumos izmantotā metode joprojām nav skaidra, un izmeklētāji nav apstiprinājuši, ka Claroty identificētās ievainojamības būtu izmantotas.
Riski sniedzas ne tikai lielveikalos.
WIRED aprīlī ziņoja, ka ar Irānu saistīti hakeri bija vērsuši pret Amerikas enerģētikas un ūdensapgādes uzņēmumiem rūpnieciskās kontroles sistēmas, un ASV varas iestādes brīdināja par darbības traucējumiem un finansiāliem zaudējumiem.
Incidenti bija saistīti ar dažādu aprīkojumu, un tiem nav konstatēta saistība ar Eiropas lielveikalu uzbrukumiem. Tie ilustrē plašāku kiberdrošības problēmu: sistēmas, kas kādreiz darbojās neatkarīgi, ir arvien vairāk pieejamas, izmantojot digitālos tīklus, radot iespējas ielaušanās gadījumiem ar fiziskām sekām.
Eiropas amatpersonas brīdina par pieaugošiem draudiem pārtikas piegādes ķēdēm
Eiropas amatpersonas ir arvien vairāk nobažījušās, ka uzbrukumi savienotajai infrastruktūrai var traucēt ikdienas pakalpojumu sniegšanai, neprasot hakeriem pārkāpt tradicionālās korporatīvās datu bāzes.
“Tie ir apzināts mēģinājums izjaukt mūsu pārtikas piegādes ķēdi un iedragāt patērētāju uzticību tai — brīdinājums, kas mums ir jāuztver nopietni,” par uzbrukumiem sacīja ES lauksaimniecības komisārs Kristofs Hansens, ziņo Reuters.
“Šo kiberuzbrukumu atkārtošanās ir ļoti satraucoša.”
Neviens hakeru grupējums nav uzņēmies atbildību par pirmdienas incidentiem vai iepriekšējiem uzbrukumiem Francijā. Reuters nevarēja noskaidrot, vai abi viļņi ir saistīti.
Toms Hēgels, kiberdrošības uzņēmuma SentinelOne pētnieks, sacīja, ka acīmredzamu finansiālu prasību trūkums varētu liecināt par sabotāžu, nevis tradicionālajām izspiedējvīrusu operācijām.
“Mazumtirdzniecība ir viegls mērķis, jo mazumtirdzniecības ķēdes pārvalda milzīgus saldēšanas kontrolieru, ēku vadības sistēmu, durvju piekļuves paneļu un tirdzniecības vietu aprīkojuma kompleksus,” aģentūrai Reuters sacīja Hēgels.
Attiecināšana joprojām ir sarežģīta. Izmeklētāji nav identificējuši uzbrucējus, un nav apstiprinātu pierādījumu, kas saistītu incidentus ar konkrētu valdību vai politiski motivētu grupējumu.
Uzbrukumi mazumtirgotājiem rada satraucošu realitāti. Kiberuzbrukumam vairs nav jāzag klientu informācija, jāšifrē uzņēmuma faili vai jāslēdz maksājumu sistēmas, lai radītu nopietnus finansiālus zaudējumus.
Dažreiz pietiek ar temperatūras iestatījuma maiņu.
Lielveikaliem, kas darbojas ar zemu rezervi un apstrādā ātri bojājošos krājumus, dažas stundas nesankcionētas piekļuves var nozīmēt izmestu pārtiku, tukšus plauktus un ievērojamus zaudējumus.
Un, tā kā mazāk nekā mēnesi pēc Francijas uzbrukumiem parādījās vēl viens incidentu vilnis, savienoto saldēšanas sistēmu drošība kļūst par daudz steidzamāku jautājumu Eiropas pārtikas mazumtirgotājiem.
