Torrance, Kalifornīna, 2026. gada 6. oktobris, CyberNewswire
AI SPERA, kiberdraudu izlūkošanas platforma, kas nodrošina lēmumu pieņemšanai gatavu izlūkdatu un uzbrukuma virsmas redzamību drošības komandām visā pasaulē, piedalīsies GovWare 2026 Singapūrā. Tā kā drošības operācijas arvien vairāk virzās ne tikai uz līdzekļu atklāšanu, bet arī uz izpratni, prioritāšu noteikšanu un reaģēšanu uz saskarsmi, tiek ieviesta Criminal IP. AITEM (ar AI darbināma apdraudējuma iedarbības pārvaldība)tā vīzija par nākamo Attack Surface Management attīstību.
No redzamības līdz darbībai: kāpēc ASM ir jāattīstās
Tradicionālie ASM rīki ir kalpojuši ļoti svarīgam mērķim: palīdzot organizācijām atklāt tādus interneta resursus kā serverus, domēnus, IP adreses un administratora paneļus, pirms to dara uzbrucēji. Taču ar atklājumu vien vairs nepietiek.
“Draudu redzēšana un reaģēšana uz tiem ir pilnīgi atšķirīgas problēmas,” sacīja AI SPERA izpilddirektors Byungtak Kang. “Lai veidotu drošāku kiberpasauli, ir jāpāriet no redzamības uz darbību. Mūsdienās organizācijām ir lielāka pamanāmība nekā jebkad agrāk, taču daudzām joprojām ir grūti efektīvi noteikt prioritātes un rīkoties ar tiem riskiem, ko tas atklāj. Izmantojot AI, lai filtrētu troksni, bagātinātu kontekstu un vadītu izmeklēšanu, drošības komandas var koncentrēties uz vissvarīgākajām ekspozīcijām un reaģēt reāllaikā, pārvēršot ieskatu jēgpilnā darbībā.”
Plaisa starp atklāšanu un darbību ir kļuvusi vēl kritiskāka, jo AI samazina barjeru uzbrucējiem. Automatizētā skenēšana, publicēts koncepcijas pierādījuma izmantošanas kods un AI atbalstīta ievainojamības atklāšana nozīmē, ka apdraudējuma dalībnieki var ātrāk nekā jebkad agrāk identificēt un mērķēt uz atklātajiem līdzekļiem. Aizsarga izaicinājums vairs nav tikai redzamība — tas ir reakcijas ātrums.
AITEM: nākamā uzbrukuma virsmas pārvaldības attīstība
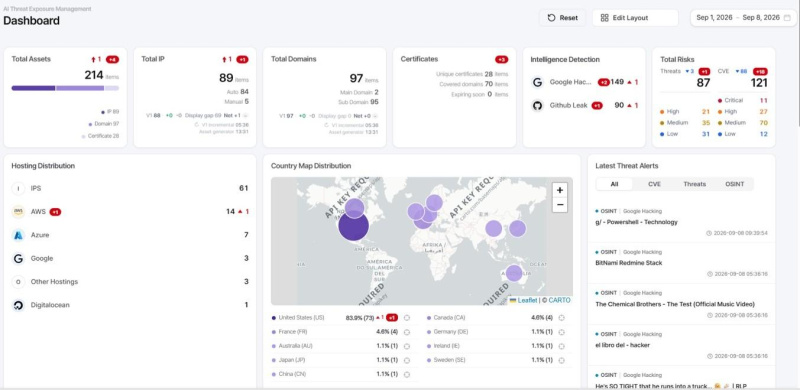
AITEM paplašina tradicionālās Attack Surface Management darbības jomu, pārsniedzot ārējo līdzekļu uzskaiti. Darbojas ar Krimināltiesiskās IP draudu izlūkošanas informāciju, un tas nodrošina ārējo aktīvu, atvērtā pirmkoda izlūkošanas, tumšā tīmekļa datu, iekšējās infrastruktūras, ēnu AI, nopludināto datu un jaunās ievainojamības pakļaušanu plašākai draudu iedarbības pārvaldības pieejai. Tā vietā, lai apstātos pie atklāšanas un vispārīgiem riska rādītājiem, AITEM ir paredzēts, lai savienotu sadrumstalotos atradumus ar konteksta drošības komandām, kas jāizpēta, jānosaka prioritātes un jāreaģē.
AI darbināms visā ekspozīcijas dzīves ciklā
AITEM piemēro AI četros iedarbības pārvaldības posmos:
- Atklāt – Savienojiet jaunos draudus un ievainojamības ar produktiem, pakalpojumiem un līdzekļiem, kas faktiski pastāv organizācijas vidē.
- Izpētīt – Ļaujiet drošības komandām izmeklēt līdzekļus, riskus, ievainojamības un drošības konstatējumus, izmantojot dabisku valodu, vienlaikus apkopojot atbilstošo kontekstu vienuviet.
- Noteikt prioritāti – Novērtējiet ekspozīciju, izmantojot organizācijas definētus riska kritērijus, kā arī reālo izmantojamību un uzbrucēju darbību, nevis paļaujoties tikai uz vispārīgiem pārdevēja riska rādītājiem.
- Automatizēt – Pārvērtiet prioritāros atklājumus par brīdinājumiem, biļetēm un darbplūsmas darbībām, kuras var novirzīt uz atbilstošām komandām, palīdzot pārvietot kritisko ekspozīciju no noteikšanas uz atbildi.
Draudu izlūkošana kodolā
AITEM pamatā ir kriminālo IP draudu izlūkošana, pievienojot iedarbības pārvaldībai reālu kontekstu, ne tikai ievainojamības datus. Atvērtās ostas, atklātos pakalpojumus, ievainojamības, savienoto infrastruktūru, ļaunprātīgas izmantošanas vēsturi, skenera darbību, draudu attiecinājumu un ļaunprātīgu infrastruktūru var apvienot, lai palīdzētu drošības komandām saprast ne tikai to, kas tiek atklāts, bet arī to, kas notiek ap šo ekspozīciju un kāpēc tas ir svarīgi.
AITEM atspoguļo Criminal IP pieeju uzbrukuma virsmas pārvaldības attīstībai: paplašinot redzamību ārpus ārējo līdzekļu uzskaites un savienojot iedarbības atklāšanu ar izmeklēšanu, draudu kontekstu, prioritāšu noteikšanu un reakciju.
No redzamības līdz draudu meklēšanai vietnē GovWare 2026
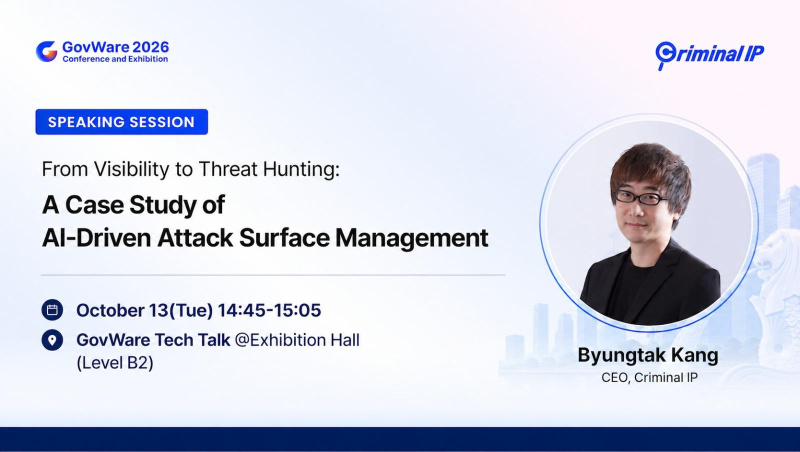 Izstādē GovWare 2026 AI SPERA izpilddirektors Bjungtaks Kangs konferences programmas ietvaros sniegs “No redzamības līdz draudu meklēšanai: AI vadītas uzbrukuma virsmas pārvaldības gadījuma izpēte”. Balstoties uz reāliem piemēriem, sesijā tiks pētīts, kā draudu izlūkošana un uzbrukuma virsmas redzamība var veicināt ātrāku izmeklēšanu un efektīvākas drošības darbības, vienlaikus pārbaudot pāreju no iedarbības atklāšanas uz izpratni un rīcību.
Plašāka nozares maiņa
Virziens, ko Criminal IP īsteno ar AITEM, atspoguļo plašākas pārmaiņas visā globālajā drošības nozarē. RSAC 2026 kā galvenās tēmas kļuva aģentiskais AI, AI SOC un Shadow AI, savukārt vadošie drošības pārdevēji turpināja pāriet no slēptiem drošības rīkiem uz integrētākām, uz mākslīgo intelektu balstītām drošības darbībām.
“Konkurence ASM vairs nav par to, kurš atrod visvairāk līdzekļu,” sacīja Kangs. “Tas būs par to, kurš var darboties ātrāk, efektīvāk reaģēt un mobilizēt organizāciju. AI vajadzētu veikt atkārtotu analītisko darbu. Cilvēkiem jākoncentrējas uz spriedumu, atbildību un prioritāšu noteikšanu.”
Par AI SPERA noziedzīgo IP
Criminal IP ir kiberdraudu izlūkošanas risinājums, ko pārvalda AI SPERA, kas nodrošina lēmumiem gatavu draudu izlūkošanas un uzbrukuma virsmas pārvaldības risinājumus drošības komandām visā pasaulē. Nepārtraukti skenējot globālo internetu, Criminal IP apkopo un kontekstualizē draudu signālus IP, domēnos, vietrāžos URL un uzbrukuma infrastruktūrā, aptverot ļaunprātīgos rādītājus, zināmās ievainojamības, atklātos līdzekļus un uzbrucēju uzvedību. Criminal IP misija ir nodrošināt organizācijām reālu redzamību viņu kibervidei un paātrināt draudu noteikšanu un reaģēšanu, nodrošinot izlūkošanas informāciju, kas nepieciešama, lai pārspētu uzbrucējus. Lai iegūtu papildinformāciju, lietotāji var apmeklēt www.criminalip.io
Sazināties
Maikls Sena
AI SPERA
[email protected]
